ความวัวว่าด้วยการทำประมงผิดกฏหมาย ขาดการรายงานและไร้การควบคุม หรือ Illegal, Unreported and Unregurated Fishing-IUU ที่เป็นแรงกดดันจากสหภาพยุโรป (อียู) ให้รัฐบาลไทยเร่งจัดระเบียบกิจการประมงยังไม่ทันจางหาย…ความควายว่าด้วยกฏหมายการคุ้มครองข้อมูลทั่วไป หรือ General Data Protection Regulation-GDPR คืออีกแรงกดดันใหม่ให้ที่บีบคั้นให้รัฐบาลไทยต้องเร่งจัดระเบียบการคุ้มครองข้อมูลให้สอดคล้องกับมาตรฐานของสหภาพยุโรปซึ่งปะทุขึ้นซ้ำเติม
อะไรคือ GDPR ?
GDPR หรือในชื่อเต็มยศ “General Data Protection Regulation” คือกฏหมายตัวใหม่ป้ายแดงของสหภาพยุโรป (อียู) ที่ผ่านสภาอียูไปเมื่อปี 2559 และมีผลบังคับใช้อย่างเป็นทางการไปเมื่อวันที่ 25 พฤษภาคม 2561
เจตนารมย์ของกฏหมายฉบับนี้มุ่งคุ้มครอง ”ข้อมูลส่วนบุคคล” ของพลเมืองชาวอียูบนออนไลน์ ไม่ให้ถูก ”ใครต่อใคร” ล่วงละเมิดโดยการนำไปปู้ยี้ปู้ยำใช้ทำประโยชน์ตามอำเภอใจ
นิยาม ”ข้อมูลส่วนบุคคล” ตามกฏหมายนี้ ครอบคลุมทั้งเชิงกว้างและเชิงลึก โดยระบุว่าข้อมูลส่วนบุคคลได้แก่วัน-เดือน-ปีเกิด/สัญชาติ/เชื้อชาติ/ศาสนา/อีเมล์/ไอพีแอดเดรส/พิกัดจีพีเอส/ข้อมูลไบโอเมตริก อันได้แก่ลายนิ้วมือ/รูปถ่าย/ข้อมูลสุขภาพ/ข้อมูลทางการเงิน
“ใครต่อใคร” ที่ได้สิทธิรับรู้และใช้ประโยชน์จากข้อมูลส่วนบุคคล และต้องรับผิดชอบต่อข้อมูลส่วนบุคคลตามกฏหมายนี้ ได้แก่ “ผู้ควบคุมข้อมูล” (Data Controller) และ “ผู้ประมวลผลข้อมูล” (Data Processor)
หลักการสำคัญของ GDPR มีอะไรบ้าง ?
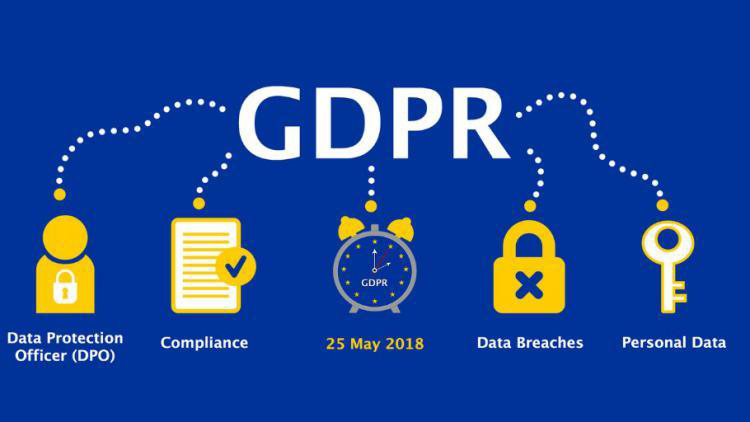
สาระสำคัญที่ถือเป็นหัวใจของ GDPR มีอยู่ด้วยกัน 7 ประการ
1). Consent อันหมายถึงการขอความยินยอมจากเจ้าของข้อมูล โดย ผู้ควบคุมข้อมูล หรือ ผู้ประมวลผลข้อมูล ต้องแจ้งรายละเอียดให้เจ้าของข้อมูลได้รับทราบอย่างชัดเจนและเข้าใจได้โดยง่ายว่าต้องการนำข้อมูลส่วนบุคคลไปใช้ประโยชน์อะไร
2). Breach Notification หมายถึงหน้าที่ความรับผิดชอบของผู้ควบคุมข้อมูล หรือ ผู้ประมวลผลข้อมูล ที่ต้องแจ้งแก่เจ้าของข้อมูลได้รับทราบถึงผลกระทบที่จะเกิดขึ้นกับเจ้าของข้อมูล ภายในเวลาไม่เกิน 72 ชั่วโมง หากข้อมูลส่วนบุคคลที่อยู่ในความรับผิดชอบเกิด ”รั่วไหล” และอาจส่งผลกระทบต่อเจ้าของข้อมูล
3). Right to Access เจ้าของข้อมูลมีสิทธิขอเข้าถึงข้อมูลของตัวเองได้ และหน่วยงานจัดเก็บไม่ว่าจะเป็น ผู้ควบคุมข้อมูล หรือ ผู้ประมวลผลข้อมูล มีหน้าที่ต้องส่งมอบให้ในรูปแบบของไฟล์อิเล็คทรอนิกส์ ซึ่งเจ้าของข้อมูลสามารถนำไปใช้ประโยชน์ต่อได้
4). Right to Forgotten เจ้าของข้อมูลมีสิทธิร้องขอให้ลบล้างข้อมูลได้
5). Data Portability เจ้าของข้อมูลมีสิทธิขอให้หน่วยจัดเก็บข้อมูล ส่งต่อข้อมูลไปให้หน่วยงานอื่นๆได้ โดยไม่มีข้อยกเว้นแม้กระทั่งเป็นหน่วยงานคู่แข่งของหน่วยงานจัดเก็บ
6). Privacy by Design หน่วยงานจัดเก็บข้อมูลมีหน้าที่ต้องออกแบบระบบการจัดเก็บหรือประมวลผลข้อมูล โดยคำนึงถึงการป้องกันการรั่วไหลของข้อมูลส่วนบุคคล
7). Data Protection Officer (DPO) หมายถึงเจ้าพนักงานคุ้มครองข้อมูลส่วนบุคคล ซึ่งมีหน้าที่กำกับดูแลการบังคับใช้กฏหมายฉบับนี้ ภายใต้คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลแห่งสหภาพยุโรป (European Data Protection Board)

GDPR เกี่ยวอะไรกับไทย ?
สาระสำคัญตามที่ปรากฏใน GDPR ของอียู เป็นสิ่งที่รัฐบาลและผู้ประกอบการไทย ไม่อาจเพิกเฉย หรือละเลย ทำเป็นไม่สนใจไม่ได้เด็ดขาด มิเช่นนั้นจะต้องเดือดร้อนหนักเหมือนกับที่เกิดขึ้นกับกรณี IUU เนื่องจากภายใต้ GDPR มีขอบเขตการให้ความคุ้มครองข้อมูลส่วนบุคคลของพลเมืองสหภาพยุโรปครอบคลุมทั่วทั้งโลก
ที่ไหนก็ตามที่คบหาสมาคมกับพลเมืองสหภาพยุโรป…ที่นั้นอยู่ในรัศมีความคุ้มครองข้อมูลส่วนบุคคลตามหลักการ GDPR
สำหรับประเทศไทย มีความสัมพันธ์ทางการค้ากับอียูอยู่ในสัดส่วนที่สูงถึงประมาณปีละ 2 ล้านล้านบาท หรือคิดเป็นสัดส่วนสูงถึงร้อยละ 13 ของมูลค่าการค้าระหว่างประเทศทั้งหมดที่ประเทศไทยมีอยู่กับทั่วโลก ขณะเดียวกันประเทศไทย ยังมีมนต์เสน่ห์ดึงดูดนักท่องเที่ยวจากอียู เข้ามาสู่ประเทศไทยเป็นจำนวนมากในแต่ละปี โดยเฉพาะอย่างยิ่งนักท่องเที่ยวจากอังกฤษและเยอรมนี ซึ่งได้รับการบันทึกให้เป็นกลุ่มนักท่องเที่ยวที่เข้ามาใช้จ่ายด้านการท่องเที่ยวในประเทศไทยติดอันดับท็อปเทนของบรรดานักท่องเที่ยวทุกชาติ
หากประเทศไทยเฉยเมยต่อการพัฒนาระบบระเบียบในการคุ้มครองข้อมูลส่วนบุคคลให้สอดคล้องกับ GDPR ผลกระทบที่จะเกิดขึ้นอาจรุนแรงหนักหนาสาหัสกว่ากรณี IUU หลายเท่าตัว
กลุ่มธุรกิจที่น่าจะได้รับผลกระทบหนักกว่าใครเพื่อนได้แก่กลุ่มธุรกิจโรงแรมท่องเที่ยว…กลุ่มธุรกิจสายการบิน…กลุ่มธุรกิจสถาบันการเงิน…และกลุ่มธุรกิจอีคอมเมิร์ซ
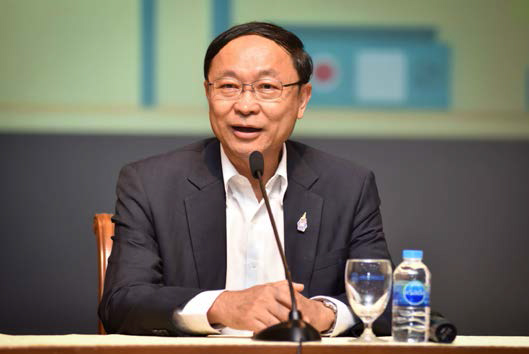
รัฐบาลไทยเดินหน้าผลักดันกฏหมาย…แต่
นายพิเชฐ ดุรงคเวโรจน์ รัฐมนตรีว่าการกระทรวงดิจิตอลเพื่อเศรษฐกิจและสังคม เปิดเผยว่ารัฐบาลไทยได้ตระหนักถึงความจำเป็นต้องออกกฏหมายเพื่อคุ้มครองข้อมูลส่วนบุคคลให้เป็นไปตามหลักสากล และได้ดำเนินการแล้ว โดยที่ประชุมคณะรัฐมนตรีเมื่อวันที่ 22 พฤษภาคม 2561 ได้ให้ความเห็นชอบร่างแก้ไขร่างพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลไปแล้ว พร้อมกับจะเปิดศูนย์เรียนรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล เพื่อสร้างความเข้าใจแก่ประชาชน
น่าเสียดายอย่างยิ่งที่รัฐบาลไทยตื่นตัวกับเรื่องนี้ช้ามาก ซ้ำร้ายยิ่งไปกว่านั้นสาระสำคัญของเนื้อหากฏหมาย ในส่วนคำนิยามข้อมูลส่วนบุคคลก็จำกัดวงคับแคบ แถมยังเต็มไปด้วยข้อยกเว้น โดยเฉพาะอย่างยิ่งข้อยกเว้นการคุ้มครองข้อมูลทางการเงิน ซึ่งไม่สอดคล้องกับหลักการสำคัญตาม GDPR ของอียู
น่ากลัวมากๆ ว่ากว่าถั่วจะสุก เกรงว่างาจะไหม้หมดเกลี้ยงซะก่อน !!!
ผู้เขียน : ศักดิ์ชัย พฤฒิภัค