

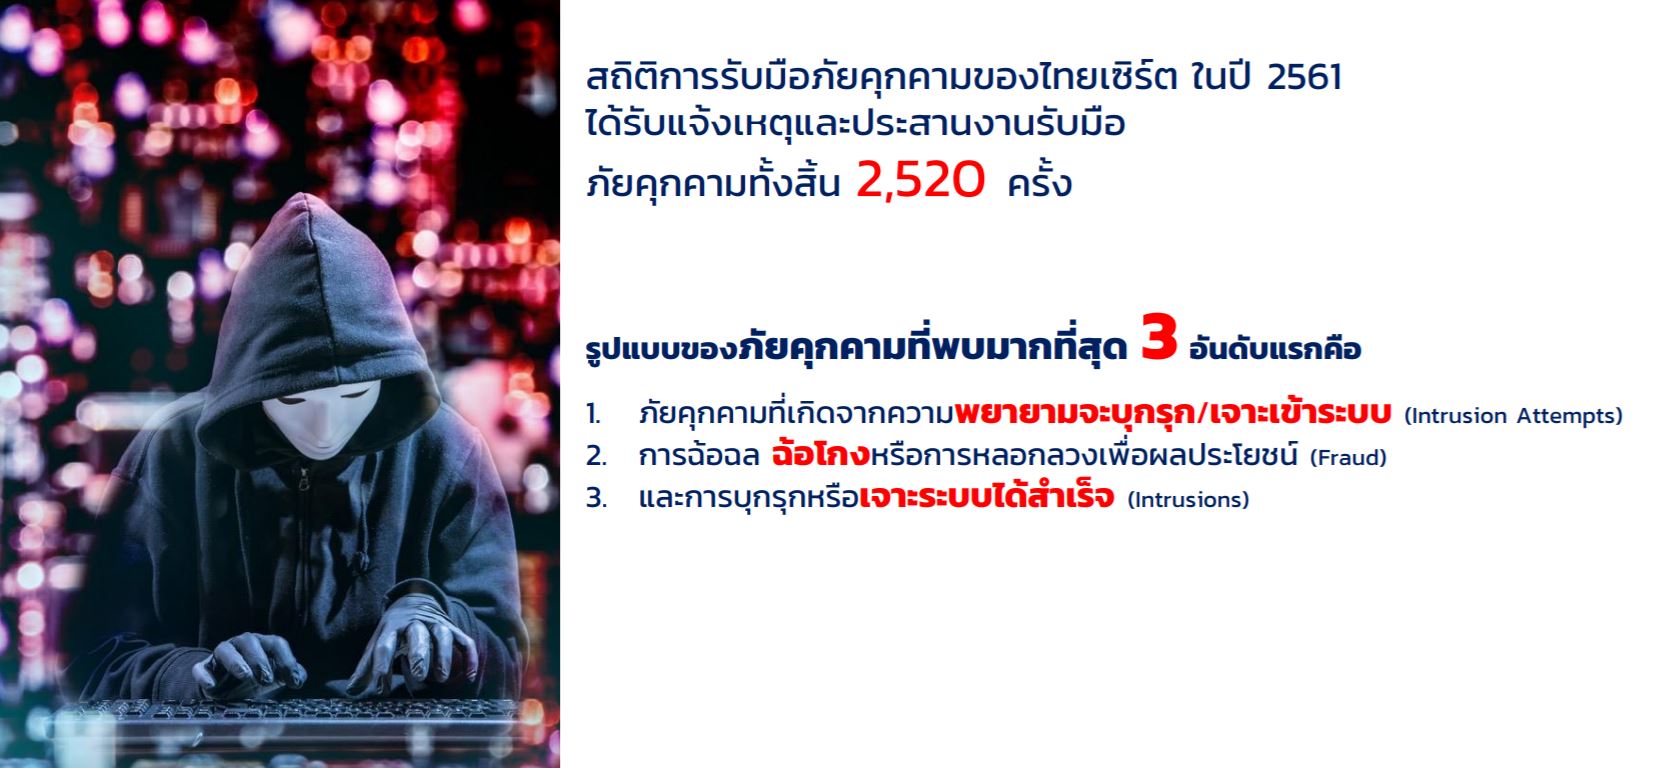
จากสถิติการรับมือภัยคุกคามของไทยเซิร์ต (ThaiCERT) ในปี 2561 พบตัวเลขสำคัญคือ การได้รับแจ้งเหตุและประสานงานรับมือภัยคุกคามทั้งสิ้น 2,520 ครั้ง รูปแบบภัยคุกคามซึ่งพบมากที่สุด 3 อันดับแรกคือ
- ภัยจากการบุกรุกหรือเจาะเข้าระบบ (Intrusion Attempts)
- รองลงมาคือ การฉ้อฉล ฉ้อโกง หรือหลอกลวงเพื่อผลประโยชน์ (Fraud)
- การบุกรุกหรือการเจาะระบบได้สำเร็จ (Intrusions)
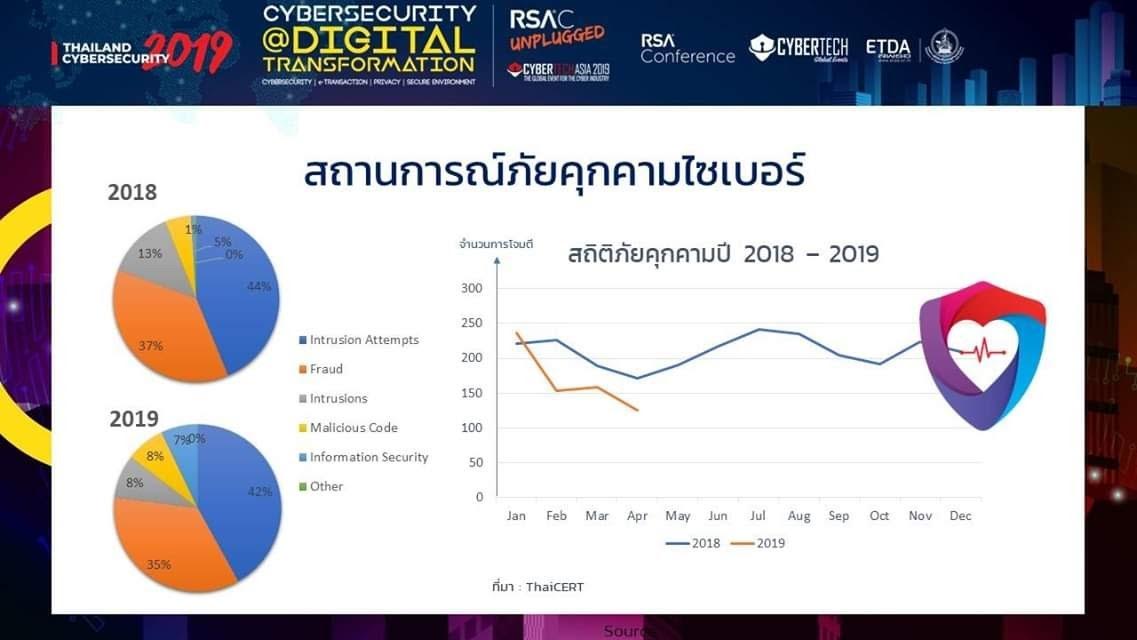
ขณะที่ปี 2562 แม้มีการประกาศใช้กฎหมายให้หน่วยงานตระหนักถึงความสำคัญกับการดูแลข้อมูลและตระหนักถึงภัยไซเบอร์มากขึ้น
- พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562
- พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
เทคโนโลยี AI เข้ามามีบทบาทในเชิงป้องกันการโจมตีทางไซเบอร์ ส่วนอุปกรณ์ loT ที่เชื่อมต่ออินเทอร์เน็ตก็ตกเป็นเป้าการโจมตีแทนอุปกรณ์เราเตอร์ และปัญหาการปลอมบัญชีผู้ใช้งานก็มีมากขึ้น
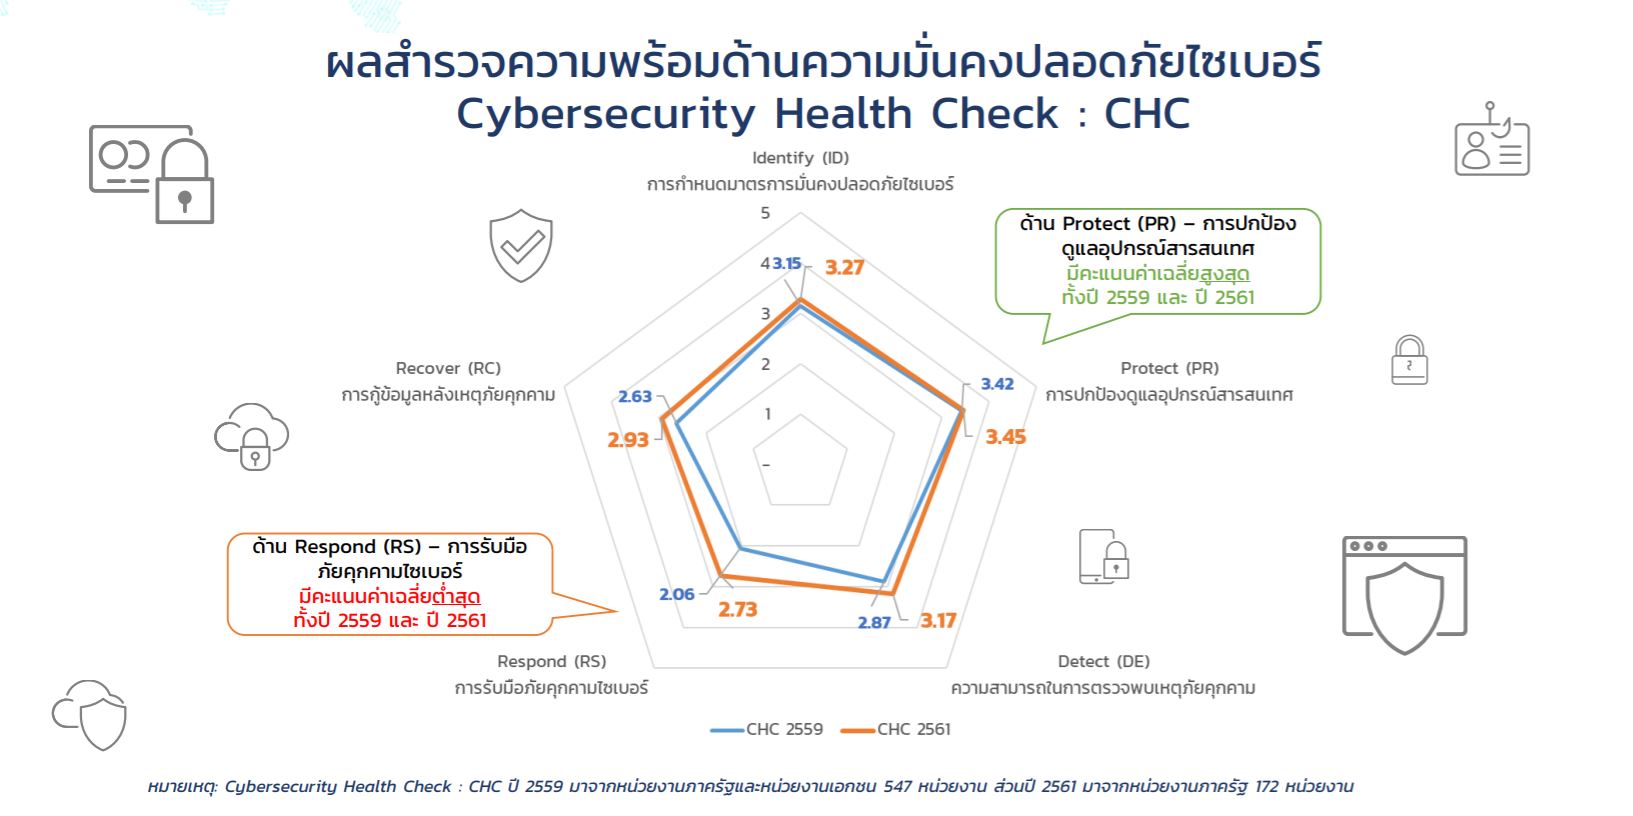
ผลจากการสำรวจความพร้อมด้านความมั่นคงปลอดภัยไซเบอร์ในปี 2559 และ 2561 ของ ETDA เพื่อวิเคราะห์ถึงสถานการณ์ ปัญหา อุปสรรค และการรับมือกับภัยคุกคามไซเบอร์ของประเทศในภาพรวมพบว่า การรับมือภัยคุกคามไซเบอร์มีค่าเฉลี่ยต่ำสุดทั้ง 2 ปี นั่นหมายถึง ความจำเป็นในการวางนโยบายสนับสนุนเพื่อเสริมสร้างศักยภาพในด้านนี้อย่างเข้มแข็ง
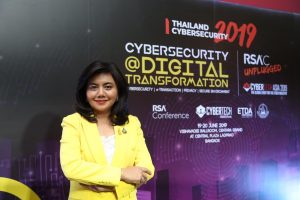
นางสุรางคณา วายุภาพ ผู้อำนวยการสำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (สพธอ.) กล่าวว่า ด้วยปัจจัยด้านเทคโนโลยีที่พัฒนาไปอย่างไม่หยุดยั้ง ทำให้ข่าวปลอม เมลหลอกลวง เจาะเข้าระบบได้มากขึ้น ซึ่งการที่เอ็ตด้าเป็นหน่วยงานส่งเสริมธุรกรรมออนไลน์และอีคอมเมิร์ซ อีกทั้งยังมีบทบาทใหม่ในการเป็น Regulator ที่กำกับดูแลการทำธุรกิจบริการด้านธุรกรรมอิเล็กทรอนิกส์ รวมถึงในอนาคตจะต้องทำงานร่วมกับสำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NCSA) และสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (DPA) เพื่อให้คนไทยเกิดความเชื่อมั่นในการใช้งานเทคโนโลยีดิจิทัล มั่นใจในการทำธุรกรรมออนไลน์และอีคอมเมิร์ซ ซึ่งจะเป็นอีกกลไกหนึ่งในการขับเคลื่อนเศรษฐกิจของประเทศ
“Fake News ทำให้เราสับสนว่าข่าวนั้นจริงหรือไม่ ซึ่งก็ต้องเสียทรัพยากรส่วนหนึ่งไปหาความจริง ทั้งที่มันไม่จริง เพราะฉะนั้น การทำ Fake News จึงถูกจับตาในหลายประเทศ ไม่ว่าจะเป็นมาเลเซีย อินโดนีเซีย นี่คือสิ่งที่กำลังเกิดขึ้น และส่งผลต่อความมั่นคงปลอดภัยทางไซเบอร์ด้วย แล้วเราก็ยังพบว่า มีมัลแวร์เพิ่มขึ้น 350% มีการโจมตี IoT เพิ่มขึ้น 600% มีการโจมตีไมโครซอฟท์เพิ่มขึ้น 38% แม้เขาจะแข็งแรงมากก็ยังต้องซีเรียสเรื่องความปลอดภัย
“อย่างไรก็ตาม การโจมตีมักเริ่มจาก Phishing คือการส่งจดหมายหรืออีเมลเข้ามาหลอกให้เราอัปเดตข้อมูล กรอกนั่นนี่ แต่จริงๆ ขโมยข้อมูลไปแล้วสวมรอยเป็นเจ้าของบัญชี ทำธุรกรรมหรือโอนเงินออก คาดการณ์ว่าเงินที่เสียหายไปนั้นเกือบ 6 ล้านล้านดอลลาร์ต่อปี ซึ่งสาเหตุส่วนหนึ่งที่ทำให้ถูกปลอมบัญชีคือ ความรู้เท่าไม่ถึงการณ์ อีกสาเหตุคือ ความโลภ คือมีคนนำของมาล่อก็กดตาม แต่จริงๆ แล้วมีทั้ง Malware, Spyware ติดมา เพราะฉะนั้น ของฟรีใช่ว่าจะดีเสมอไป”
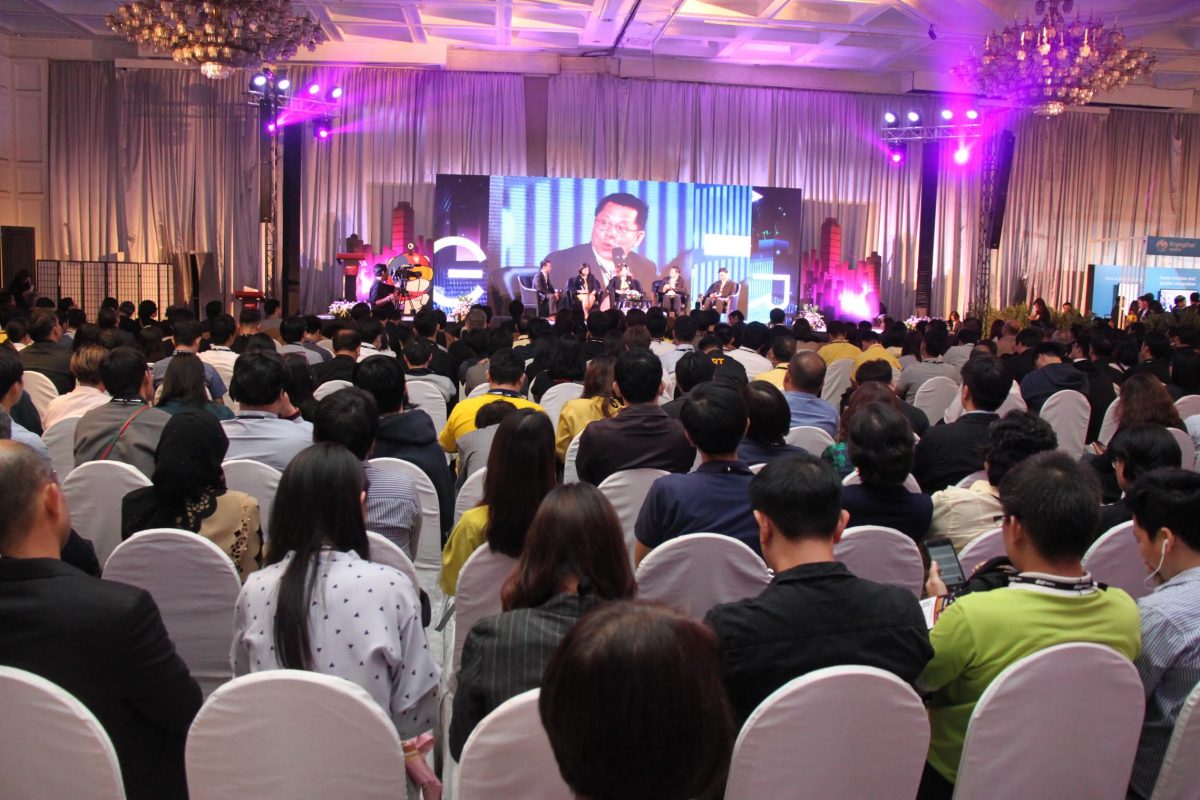
อันที่จริงมีวิธีป้องกันมากมาย แต่สิ่งสำคัญคือ ต้องตระหนักรู้ จัดการด้านการใช้งานไซเบอร์ของตัวเอง รวมถึงจัดการสิ่งที่เกิดขึ้นในองค์กรได้ และเพื่อให้คนไทยปรับตัวสู่โลกดิจิทัลได้อย่างปลอดภัย รู้เท่าทัน สพธอ. จับมือ 2 องค์กรอีเวนต์ไซเบอร์ระดับโลก นั่นคือ อาร์เอสเอ (RSA® Conference) และ ไซเบอร์เทค (CYBERTECH Global Events) จัดงาน Thailand Cybersecurity 2019 มหกรรมนิทรรศการและการประชุมระดับสากลภายใต้แนวคิด Cybersecurity Digital Transformation เมื่อวันที่ 19-20 มิถุนายนที่ผ่านมา ณ โรงแรมเซ็นทารา แกรนด์ เซ็นทรัล พลาซา (ลาดพร้าว)
ภายในงาน ดร.พิเชฐ ดุรงคเวโรจน์ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ประธานเปิดงาน Thailand Cybersecurity 2019 กล่าวว่า กระทรวงดิจิทัลฯ สานต่อพันธกิจการเปลี่ยนผ่านประเทศไทยสู่ยุคเศรษฐกิจและสังคมดิจิทัลตามกรอบ SIGMA ซึ่งประกอบด้วย 5 ด้าน ได้แก่
- S (Cyber Security) การปกป้องคุ้มครองข้อมูล ทั้งข้อมูลส่วนตัว องค์กรและโครงสร้างพื้นฐานของประเทศให้ห่างไกลจากภัยไซเบอร์
- I (Digital Infrastructure) เน้นให้ความสำคัญกับโครงสร้างพื้นฐานที่ลดความเหลื่อมล้ำทางสังคม เช่น โครงการหมู่บ้านประชารัฐ ให้ชุมชนได้เข้าถึงอินเทอร์เน็ต เคเบิ้ลใต้น้ำ และสมาร์ทซิตี้
- G (Digital Government) เน้นวางยุทธศาสตร์ต่างๆ ที่ช่วยอำนวยความสะดวกให้การทำธุรกิจง่ายขึ้น ประชาชนเข้าถึงภาครัฐดียิ่งขึ้น
- M (Digital Manpower) เน้นพัฒนาบุคลากรกำลังสำคัญในการเข้ามาช่วยกันขับเคลื่อนประเทศสู่ความเป็นดิจิทัล 4.0
- A (Digital Applications) สื่อกลางที่ช่วยเปิดอุตสาหกรรมประเทศไทย ทั้งธุรกิจที่มีอยู่ในตลาดแล้วและธุรกิจใหม่ที่เพิ่มขึ้น
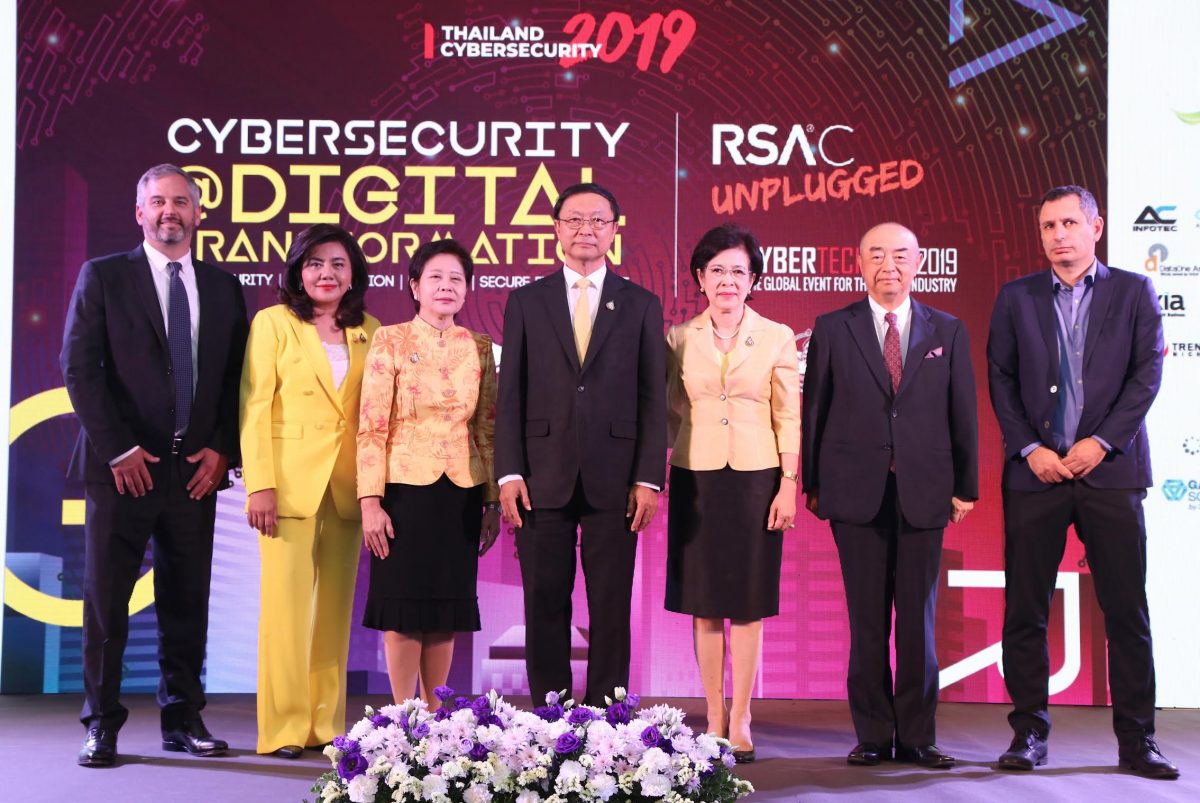
“ในอนาคตจะมี 2 หน่วยงานใหม่ คือ 1) สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ และ 2) สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ด้วยตระหนักถึงความสำคัญของปัญหาและดำเนินงานในการส่งเสริมสร้างความเชื่อมั่นและความมั่นใจในการใช้งานเทคโนโลยีดิจิทัล ตลอดจนการทำธุรกรรมออนไลน์ อีคอมเมิร์ซ ซึ่งเราพร้อมขับเคลื่อนงานด้านความมั่นคงปลอดภัยไซเบอร์มาอย่างต่อเนื่องเพื่อพาไทยก้าวสู่ ‘เศรษฐกิจดิจิทัล’ ที่มีความมั่นคงปลอดภัย มีมาตรฐานทัดเทียมนานาชาติ แต่การสร้างความมั่นคงปลอดภัยไซเบอร์ ไม่ใช่หน้าที่ของหน่วยงานใดหน่วยงานหนึ่ง แต่เป็นสิ่งที่ทุกภาคส่วนต้องเดินหน้าลงมือทำไปพร้อมกัน” ดร.พิเชฐกล่าว และให้ข้อมูลของ European Parliament ว่า พบสถิติภัยคุกคามไซเบอร์ของโลกที่น่าสนใจ ประจำปี 2018 และแนะให้พึงระวัง อาทิ
- 92% ของการติดมัลแวร์มาจากช่องทางอีเมล์ และ Web-based attacks
- มีแนวโน้มการโจมตีระบบ CMS เพิ่มขึ้น รวมทั้ง Web application/injection attacks
- Phishing ถูกใช้เป็นช่องทางการกระจายมัลแวร์ถึง 90% และเป็นต้นเหตุของ data breaches ถึง 72%
- มี DDoS หรือ การจู่โจมเว็บไซต์เป้าหมาย โดยอาศัยการรุมจู่โจมจากหลายๆ ที่พร้อมๆ กัน
บทความแนะนำเพื่อให้รู้เท่าทันภัยไซเบอร์
5 เครื่องมือใหม่แห่งยุค รับมือภัยไซเบอร์ สร้าง ‘ความปลอดภัยทางไซเบอร์’ อย่างได้ผล










