

ไม่ว่าคุณจะมองโควิด-19 ที่แพร่กระจายอย่างรวดเร็วในประเทศไทยว่า เป็นระลอก 2 หรือระลอกใหม่ ทุกคนก็ยังต้องสวมหน้ากากอนามัย ล้างมือบ่อยๆ เว้นระยะห่างทางกายภาพ เพื่อป้องกันการติดหรือแพร่กระจายเชื้อ ขณะเดียวกัน เมื่อต้องทำงานจากที่บ้านมากขึ้น การใช้งานอุปกรณ์ IoT ต่างๆ ก็ควรเพิ่มระดับการป้องกันภัยไซเบอร์ เช่น เปลี่ยนรหัสผ่านให้คาดเดายากขึ้น ไม่ใช่รหัสซ้ำๆ ในอีเมลและโซเชียล มีเดีย ตรวจเช็คแอปพลิเคชันที่ใช้งานอยู่ ว่ามีกี่อุปกรณ์ที่เข้าถึงได้ สำหรับองค์กรก็ควรเตรียมการปกป้องข้อมูล (Data Protection) และให้ฝ่ายไอทีแนะนำวิธีป้องกันหรือตรวจสอบพนักงานเอาไว้ เพราะหากจัดเก็บหรือจัดการข้อมูลแล้วยังเหลือช่องโหว่ ภัยไซเบอร์ก็โจมตีเราได้ง่ายๆ เหมือนโคโรน่าไวรัสนั่นเอง!
อย่าให้ ‘สินทรัพย์สำคัญ’ สูญหายไป
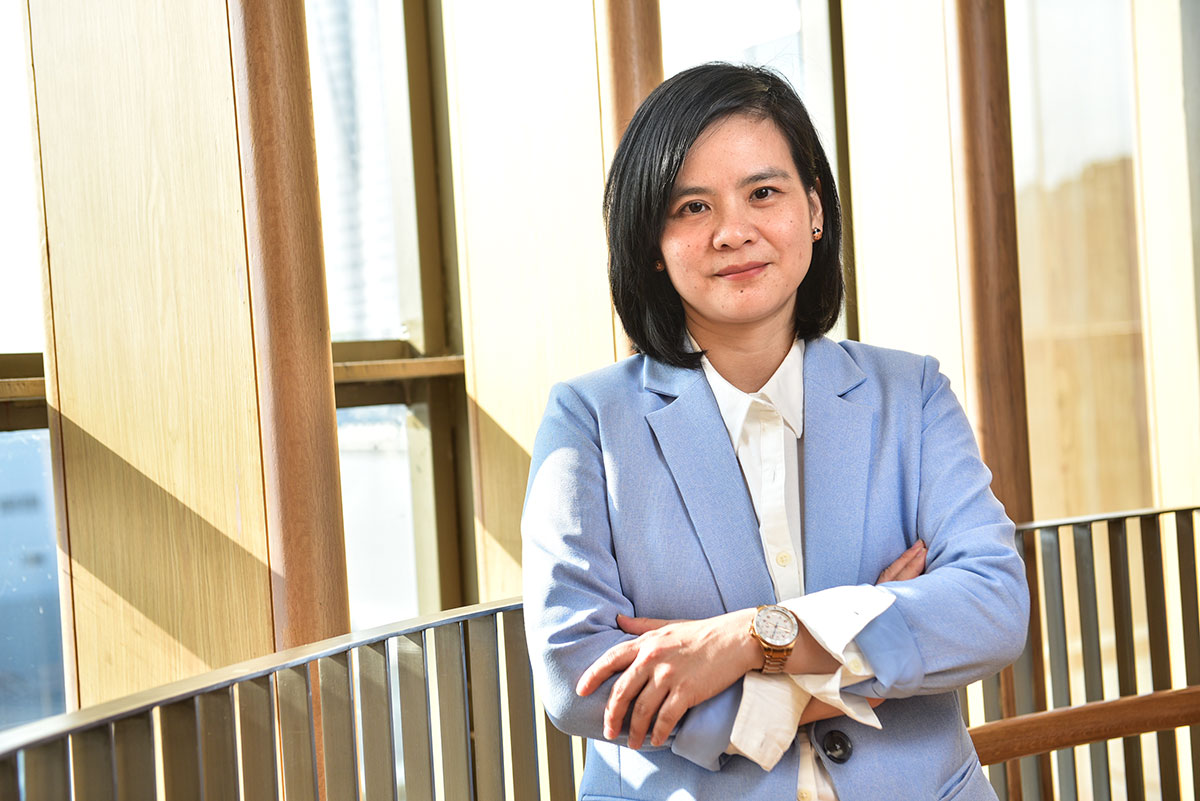
“หลายองค์กรต่างตระหนักถึงความสำคัญของการดูแลความปลอดภัยของข้อมูล แต่ยังไม่แน่ใจว่า จะเริ่มดำเนินการอย่างไร ทั้งนี้ การกำหนดแนวทางว่าควรบริหารจัดการข้อมูลอย่างไร ต้องเริ่มจากการประเมินความพร้อม หรือสำรวจช่องโหว่ด้านการจัดการข้อมูล เพื่อวางแนวทางป้องกันได้อย่างตรงจุด” ฉันทชา สุวรรณจิตร์ ประธานเจ้าหน้าที่ฝ่ายปฏิบัติการ (COO) บริษัท บลูบิค กรุ๊ป จำกัด กล่าวถึงการอุดช่องโหว่ในโลกไซเบอร์
ปัจจุบันข้อมูลลูกค้ากลายเป็น ‘สินทรัพย์สำคัญ’ ขององค์กร โดยเฉพาะสำหรับการทำการตลาดแบบ Personalized Marketing ที่ผู้ประกอบธุรกิจสามารถนำเสนอสินค้าและบริการได้ตรงความต้องการ ตอบโจทย์ปัญหาของผู้บริโภค จนนำไปสู่การเพิ่มยอดขาย จากการนำข้อมูลไปใช้ประโยชน์ได้อย่างเหมาะสมลงตัว
ในฐานะ COO ของ Bluebik บริษัทที่ปรึกษาด้านกลยุทธ์และการจัดการนวัตกรรมและเทคโนโลยี เปิดเผยว่า การประเมินความพร้อมหรือช่องโหว่การบริหารจัดการข้อมูลขององค์กรควรเริ่มด้วยการศึกษาและวิเคราะห์เพื่อระบุแหล่งที่มาข้อมูล โครงสร้างการจัดเก็บข้อมูล การเข้าถึง การไหลของข้อมูล จากนั้นประเมินความเสี่ยงและวิเคราะห์ช่องโหว่ของมาตรการที่องค์กรดำเนินการอยู่ในปัจจุบัน
“การประเมินประสิทธิภาพของกระบวนการในการบริหารจัดการข้อมูล เป็นสิ่งที่องค์กรส่วนใหญ่ละเลย โดยองค์กรจำนวนมากมักให้ความสำคัญและพุ่งเป้าไปที่การนำเทคโนโลยีเข้ามาใช้ ซึ่งแท้จริงแล้วเทคโนโลยีมีส่วนช่วยเพียง 10% เท่านั้น”
“หากองค์กรขาดการประเมินความพร้อมในการบริหารจัดการข้อมูล ก่อนการนำเทคโนโลยีเข้ามาใช้อาจประสบปัญหาว่า เทคโนโลยีนั้นอาจไม่ได้เหมาะสมหรือตอบโจทย์ความต้องการที่แท้จริงในด้านการบริหารจัดการข้อมูลขององค์กรก็เป็นได้” ฉันทชาเน้นย้ำ
หลังประเมินช่องโหว่การบริหารจัดการข้อมูล องค์กรต้องกำหนดมาตรการในการบริหารจัดการเพื่อคุ้มครองข้อมูลส่วนบุคคลตามที่กฎหมายกำหนด รวมถึงกระบวนการบริหารจัดการข้อมูลให้สอดคล้องกับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล หรือ Personal Data Protection Act (PDPA) โดยพิจารณาตั้งแต่
- ขั้นตอนการขอความยินยอมจากเจ้าของข้อมูล (Consent) ซึ่งต้องแจ้งอย่างเป็นลายลักษณ์อักษร
- ชี้แจงวัตถุประสงค์การเก็บ / การประมวลข้อมูล รายละเอียด ระยะเวลา
- สิทธิของเจ้าของข้อมูล
ขั้นตอนถัดมาคือ การกำหนดแนวทางการจัดการข้อมูลเพื่อแก้ไขปัญหา
ในปัจจุบัน กระบวนการทำงานขององค์กรธุรกิจส่วนใหญ่อยู่บนช่องทางออนไลน์และระบบเทคโนโลยีสารสนเทศ ทำให้มีข้อมูลปริมาณมากไหลเวียนภายในองค์กร และข้อมูลดังกล่าวก็กระจัดกระจาย ไม่ได้รวมอยู่ในที่เดียวกัน หรืออาจจะไม่ได้จัดเก็บรวบรวมอย่างเป็นระบบ ส่งผลไม่สามารถระบุได้อย่างชัดเจนว่า แหล่งข้อมูล (Source of Data) จัดเก็บอยู่ตรงไหนบ้าง ทำให้การป้องกันข้อมูลรั่วไหลหรือสูญหายเป็นเรื่องยากยิ่งขึ้นสำหรับองค์กร
5 วิธีจัดการข้อมูลให้ปลอดภัย ลดเสี่ยงภัยไซเบอร์
จัดโครงสร้างข้อมูล (Data Mapping)
เพื่อตรวจสอบว่าองค์กรมีข้อมูลอะไร และข้อมูลถูกเก็บไว้ที่ใดบ้าง โดยจะแสดงถึงแหล่งข้อมูลต้นทางปลายทาง ความสัมพันธ์ของข้อมูล และการไหลเวียนของข้อมูล ทำให้องค์กรนำข้อมูลไปใช้งานได้ง่ายขึ้น และหากเกิดปัญหาข้อมูลรั่วไหลหรือถูกขอให้ลบข้อมูล จะช่วยให้ระบุตำแหน่งข้อมูลได้อย่างรวดเร็ว
จัดลำดับความสำคัญของข้อมูล (Prioritization)
เป็นการนำข้อมูลที่จัดให้เป็นระบบแล้ว มาจัดลำดับความสำคัญตามระดับความอ่อนไหวของข้อมูล (Sensitivity Level)ซึ่งข้อมูลที่มีความอ่อนไหวหมายถึงข้อมูลที่เสี่ยงสร้างความเสียหายต่อบุคคลหรือองค์กรหากมีการเปิดเผยข้อมูลนั้น โดยการจัดลำดับความสำคัญของข้อมูลจะช่วยให้องค์กรสามารถออกแบบนโยบาย แนวทางจัดการข้อมูล และวางแผนการดำเนินงานได้อย่างเหมาะสมในอนาคต
พัฒนาระบบควบคุมการเข้าถึงข้อมูล (Access Control System)
เพื่อช่วยสร้างความปลอดภัยรัดกุมในการจัดการข้อมูล โดยระบบที่องค์กรควรพัฒนาเพิ่ม เช่น ระบบการให้สิทธิ์เข้าถึงข้อมูลและการยืนยันตัวตน การเข้ารหัสข้อมูลเพื่อรักษาความปลอดภัย (Encryption)รวมถึงการทำข้อมูลให้เป็นนิรนาม (Anonymization) ซึ่งหมายถึง การทำให้ข้อมูลส่วนบุคคลไม่สามารถระบุตัวตนของบุคคลได้เพื่อคุ้มครองข้อมูลส่วนบุคคล เป็นต้น
กำหนดค่าและทดสอบระบบ (Configuration and Testing)
ควรเริ่มจากการกำหนดมาตรฐานการตั้งค่าระบบปฏิบัติการ ระบบฐานข้อมูล และอุปกรณ์อื่นๆ ภายในเครือข่าย เพื่อเพิ่มความปลอดภัยอีกขั้นในการเข้าถึงข้อมูล รวมถึงต้องจัดเก็บการเปลี่ยนแปลงการตั้งค่า และตรวจสอบการตั้งค่าอย่างสม่ำเสมอเพื่อป้องกันความเสี่ยงที่อาจเกิดขึ้นกับระบบการจัดเก็บข้อมูล
ผลักดันสู่การปฏิบัติจริง (Implementation)
องค์กรควรมีทีมงานเฉพาะกิจในการวางแผนและบริหารจัดการ เพื่อผลักดันการให้แผนการจัดการข้อมูลเป็นไปอย่างมีประสิทธิภาพและถูกต้องตามกฎหมาย โดยคณะทำงานควรเป็นมาจากตัวแทนที่เหมาะสมจากแต่ละฝ่ายงานที่เกี่ยวข้อง
“คงต้องบอกว่า การปรับโครงสร้างระบบเพื่อรักษาความปลอดภัยของข้อมูล เป็นสิ่งที่องค์กรต้องให้ความสำคัญและดำเนินการอย่างต่อเนื่อง อย่างไรก็ตามสถานการณ์การระบาดของโควิด-19 ที่กลับมาน่ากังวลอีกครั้งเมื่อไม่นานนี้ ทำให้องค์กรตระหนักเรื่องนี้น้อยลง แตกต่างจากในช่วงแรกๆ ที่องค์กรต่างตื่นตัวเรื่องการปรับกระบวนการและการจัดการข้อมูลเพื่อให้สอดรับกับ PDPA ที่กำลังจะบังคับใช้ในปี 2564” ฉันทชากล่าว
PDPA กับประเด็นที่ต้องไม่มองข้าม
มิใช่เพียง การรักษาความปลอดภัยของข้อมูล (Data Security) ที่องค์กรต้องให้ความสำคัญเพื่อป้องกันไม่ให้ข้อมูลภายในองค์กรรั่วไหลหรือถูกโจรกรรม แต่ยังต้องปรับกระบวนการให้สอดคล้องกับระเบียบข้อบังคับต่างๆ ของภาครัฐ เช่น พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล หรือ Personal Data Protection Act (PDPA) ที่จะมีผลบังคับใช้ในวันที่ 27 พฤษภาคม 2564
จากประสบการณ์ในการให้คำปรึกษาเกี่ยวกับแนวทางการปรับกระบวนการธุรกิจให้สอดรับกับ PDPA ผู้บริหารบลูบิคย้ำว่า องค์กรควรให้ความสำคัญกับเรื่อง ‘ข้อมูล’ โดยต้องไม่มองข้าม 3 ประเด็น ดังนี้
1. การให้ความรู้ความเข้าใจเรื่อง PDPA แก่บุคลากรในองค์กร เพื่อให้พร้อมสำหรับการปฏิบัติงานจริง
2. การกำหนดกระบวนการทำงานให้มีความชัดเจน
ตั้งแต่การวางนโยบายและแผนกลยุทธ์การนำข้อมูลไปใช้งาน พร้อมระบุความชัดเจนของสิทธิ์ หน้าที่ และความรับผิดชอบ รวมไปถึงขั้นตอนการตรวจสอบหากเกิดกรณีข้อมูลรั่วไหล3. การเลือกใช้เทคโนโลยีให้เหมาะสมกับขนาดและระบบข้อมูลขององค์กร
รวมถึงควรปรับเทคโนโลยีให้ทันสมัย เอื้อต่อการรักษาความปลอดภัยของข้อมูล
การเตรียมความพร้อมอย่างรอบด้านด้วยความเข้าใจ ทั้งเรื่องโครงสร้างข้อมูล บุคลากร กระบวนการ และเทคโนโลยี จะช่วยให้องค์กรป้องกันความเสี่ยงและรักษาความปลอดภัยของข้อมูลได้อย่างมีประสิทธิภาพ









 จากภัยไซเบอร์)