ยิ่งเทคโนโลยีแห่งยุคมีการเปลี่ยนแปลง ก้าวล้ำนำหน้าขึ้นเท่าไร ภัยไซเบอร์ ก็ยิ่งพัฒนาตัวเอง เข้าโจมตี สร้างความเสียหายให้กับทั้งระบบไอทีที่ใช้ในการทำงานและส่วนบุคคลมากขึ้นเท่านั้น และล่าสุดมีข่าวน่าตกใจที่บ่งชี้ว่า เทรนด์ภัยไซเบอร์ 2563 มีแนวโน้มจะร้ายแรงขึ้นเป็นลำดับ ไม่ว่าจะเป็น การโจมตีแบบมีเป้าหมายและซับซ้อนมากขึ้น จึงทำให้ตรวจจับได้ยากขึ้น ทว่า เรายังเชื่อว่าในทุกวิกฤต ย่อมมีโอกาส เมื่อคาดเดาได้ถึงประเด็นที่ผู้ร้ายจ้องจะโจมตีแล้ว ก็ย่อมหาทางป้องกันภัยไซเบอร์ก็เช่นกัน
การคาดการณ์ เทรนด์ภัยไซเบอร์ 2563 ที่กล่าวมานี้มาจากรายงานข่าว นักวิจัยแคสเปอร์สกี้ ที่มาเปิดเผยวิสัยทัศน์ Advanced Persistent Threats (APTs) ในปี 2563 ระบุว่า
“ภาพรวมของการโจมตีอย่างมีเป้าหมาย (targeted attacks) จะมีการเปลี่ยนแปลงในไม่กี่เดือนนี้ มีแนวโน้มแสดงว่าจะซับซ้อนขึ้น และพุ่งเจาะไปหาเป้าหมายมากขึ้น สอดคล้องกับอิทธิพลจากเงื่อนไขภายนอก เช่น การพัฒนาและการเผยแพร่ของแมชชีนเลิร์นนิ่ง เทคโนโลยีการพัฒนาดีพเฟค หรือความตึงเครียดเรื่องเส้นทางการค้าระหว่างเอเชียและยุโรป ทำให้สถานการณ์ ภัยไซเบอร์ ตึงเครียดขึ้นโดยปริยาย”
ข้อสันนิษฐานนี้ยังสนับสนุนด้วยวิกฤตการณ์ที่ผ่านมา อย่างการที่ข้อมูลส่วนตัวรั่วไหลออกมาหลายครั้งในช่วงปีที่แล้ว ทำให้ผู้ร้ายไซเบอร์มีแหล่งข้อมูลรายละเอียดส่วนบุคคลเอาไว้ใช้ในการตั้งเป้าโจมตีแบบมีเป้าหมายได้ง่ายขึ้น ในปี 2563 จะได้เห็นผู้ร้ายเจาะลงลึกยิ่งไปอีก เพื่อไล่ล่าข้อมูลที่มีความอ่อนไหว เช่น ข้อมูลอัตลักษณ์บุคคล หรือไบโอเมทริกซ์
ยิ่งซับซ้อน ยิ่งตามจับอาชญากรไซเบอร์ยาก เทรนด์ภัยไซเบอร์ 2563 ที่ต้องเฝ้าระวัง
นักวิจัยชี้ว่าหนึ่งในเทคโนโลยีหลักที่เป็นตัวล่อเหยื่อให้มาติดกับผู้ร้ายไซเบอร์ที่มารอคว้าข้อมูลส่วนตัวได้เป็นอย่างดี คือ ดีพเฟค (Deep Fakes) ที่มีกระจายทั่วไปทั้งแบบวิดีโอและออดิโอ มีแม้กระทั่งแบบอัตโนมัติ และรองรับการทำโปรไฟล์สร้างตัวตนของบุคคล สร้างกลโกงและแผนร้ายทางวิศวกรรมสังคม
โดย ดีพเฟค ในที่นี้ หมายถึง แอปพลิเคชันกล้องต่างๆ บนแอพฯ โซเชียลมีเดีย อาทิ Facebook, และ Snapchat เป็นที่นิยมอย่างสูงทุกเพศทุกวัย เพราะความน่ารักมุ้งมิ้ง สามารถปรับแต่งใบหน้าให้เนียนใส หรือเอฟเฟคต่างๆ เช่น ตาโต ปากกว้าง เติมหนวดเครา จัดแต่งทรงผม ที่เคลื่อนไหวไปพร้อมกับผู้ใช้แบบ Real time ในขณะที่กำลังวีดีโอคอลกับฝ่ายตรง เทคโนโลยีนี้รวมเรียกว่า Deepfake AI ที่หน่วยงานด้าน Cybersecurity ในสหรัฐอเมริกากำลังจับตามองในฐานะ อาชญากรรมไซเบอร์ ที่น่ากลัว
ขณะเดียวกัน ได้มีการคาดการณ์ภัยคุกคามแบบวางเป้าหมายในปี 2563 ในประเด็นต่างๆ ดังนี้
“สัญญาณแจ้งเตือนลวง ปรับตัวขึ้นมาอีกระดับ มีวิวัฒนาการ หลบเลี่ยงการถูกตรวจจับ แล้วยังสามารถลวงให้หลงทิศทาง หาแพะรับบาปแทนได้ด้วย เช่น พาให้หลงคิดว่าเป็นฝีมือของมัลแวร์ที่พบได้ทั่วไป สคริปต์ ซีเคียวริตี้ทูลที่มีทั่วไป หรือซอฟต์แวร์สำหรับการจัดการระบบ ผสมกับสัญญานเตือนลวง (false flags) ให้ไขว้เขวกันไป ขณะที่นักวิจัยก็พากับงุนงงหาตัวระบุชี้ ก็ทำให้มีเวลาเพียงพอแล้วที่จะเบี่ยงเบนต้นตอความผิดไปที่ผู้อื่น”
ส่วนแรนซัมแวร์เปลี่ยนมาเป็นภัยคุกคามแบบมีเป้าหมาย ด้วยวิธีการพลิกผันรูปแบบของตัวเอง จากที่เคยจ้องทำลายล้างไฟล์กู้คืนไม่ได้ มาเป็นการขู่เจ้าของข้อมูลว่าจะเปิดเผยข้อมูลที่ขโมยมาจากบริษัทหรือองค์กรของผู้ที่ตกเป็นเหยื่อ
นอกจากนั้น กฎระเบียบข้อปฏิบัติใหม่ในอียู ได้เปิดแนวทางใหม่ของการโจมตี เนื่องจากธนาคารจะต้องเปิดโครงสร้างและข้อมูลให้แก่เธิร์ดปาร์ตี้ที่ต้องการให้บริการแก่ผู้ที่เป็นลูกค้าของธนาคาร จึงน่าจะเป็นอีกช่องทางหนึ่งที่ผู้ร้ายไซเบอร์จะใช้เป็นวิธีการล่อหลอกผู้คนได้อีก
แคสเปอร์สกี้ ยังยืนยันว่าจะมีการโจมตีโครงสร้างและเป้าหมายที่ไม่ใช่เครื่องคอมพิวเตอร์มากขึ้น โดยผู้คุกคามมุ่งไปยังเป้าหมายชัดเจน และได้ซุ่มเสริมสร้างทูลเซ็ตขึ้นมาใหม่ที่สมรรถนะในการโจมตีได้มากกว่า Windows นั่นคือมากกว่าเครื่องคอมพิวเตอร์ทั่วไป เช่น VPN Filter และ Slingshot ที่มีเป้าหมายโจมตีฮาร์ดแวร์สำหรับเน็ตเวิร์ค
องค์กรธุรกิจ ค้าขายออนไลน์ เป้าหมายที่อาชญากรไซเบอร์หมายหัว
การโจมตีทางไซเบอร์มีเป้าหมายเบนเข็มมายังเส้นทางการค้าระหว่างเอเชีย และยุโรป โดยเฉพาะในรูปแบบของการจารกรรมทางการเมือง เพราะรัฐบาลของแต่ละประเทศย่อมปกป้องผลประโยชน์ของชาติตน ซึ่งเป็นไปได้มากขึ้น ที่จะขยายมาเป็นจารกรรมเชิงเทคโนโลยีในสถานการณ์ที่มีความเป็นไปได้ในการสร้างความเสียหายทางเศรษฐกิจส่งผลต่อความมั่นคงของชาติ เป็นต้น
นอกจากนี้ การหาประโยชน์จากข้อมูลส่วนบุคคลเพิ่มมากขึ้น และยังมีเอไอมาเป็นอาวุธด้วย เป็นเทคนิคคล้ายกับที่คนมักใช้กันตอนหาเสียงเลือกตั้งเพื่อส่งโฆษณาข่าวสารผ่านช่องทางโซเชียลมีเดีย เทคโนโลยีนี้มีใช้งานกันแล้ว เหลือเพียงเงื่อนไขของเวลาเท่านั้นที่ผู้ร้ายไซเบอร์จะนำมาใช้งาน
วิเซนเต้ ดิแอซ นักวิจัยความปลอดภัยของแคสเปอร์สกี้ กล่าวว่า มีความเป็นไปได้มากมายที่หลายสิ่งจะเกิดขึ้นนอกเหนือจากการคาดการณ์ ทั้งรูปแบบและความซับซ้อนของสภาวะการโจมตี ซึ่งจนถึงตอนนี้ยังไม่มีทีมวิจัยใดๆ ในโลกที่สามารถล่วงรู้ไปถึงวิธีการปฏิบัติการของ APT threat actors ได้ทั้งหมด
“เรายังคงต้องพยายามต่อไปที่จะคาดเดากิจกรรมจากทางฝ่ายกลุ่ม APT และพยายามที่จะเข้าใจให้ได้มากขึ้นถึงวิธีการที่ใช้ในการปฏิบัติการโจมตี ขณะกับที่เร่งให้ความรู้ความเข้าใจข้อมูลเชิงลึกต่างๆ ของปฏิบัติการและผลกระทบที่จะเกิดขึ้นจากฝีมือการโจมตีของกลุ่มผู้ร้ายเหล่านี้”
ปี 2563 ปีแห่งการปลุกพลังหญิง รับมือภัยไซเบอร์
จากการสำรวจอีกหนึ่งเรื่องของแคสเปอร์สกี้ ที่ทำร่วมกับ 451 Research ระบุว่า ในเอ็นเตอร์ไพรซ์ 45% พบสัดส่วนจำนวนผู้หญิงที่ทำงานในแผนกไอทีซีเคียวริตี้น้อยกว่าแผนกอื่นๆ ในองค์กร และมีองค์กรเพียง 37% ที่รับพนักงานหญิง หรือ กำลังพิจารณารับสมัคร หรือมีแผนงานอย่างเป็นทางการที่จะรับพนักงานหญิงเข้าทำงานในแผนกไอทีซีเคียวริตี้
เมื่อพบข้อเท็จจริงนี้ ทำให้แคสเปอร์สกี้เอง ออกมาชี้ให้เห็นว่า จริงๆ แล้วองค์กรควรให้ความสำคัญกับความหลากหลายของกำลังคนในการทำงานจะทำให้เกิดความสามารถพิเศษขึ้นในองค์กร และยังปรับปรุงประสิทธิภาพของธุรกิจให้ดียิ่งขึ้น เพราะที่ผ่านมา พบว่าองค์กรที่มีกำลังคนหลากหลายจะมีรายได้สูงขึ้น 19%
ดังนั้น แนวคิดเรื่อง ความเสมอภาคทางเพศไม่ได้เป็นเพียงแค่ประเด็นทางจริยธรรมเท่านั้น แต่ยังเป็นปัจจัยหลักสำคัญสำหรับประสิทธิภาพของธุรกิจอีกด้วย จึงมีความคิดริเริ่มในสาขาอาชีพต่างๆ เพื่อช่วยให้ผู้หญิงได้ประสบความสำเร็จในธุรกิจและก้าวหน้าทางอาชีพ เช่น เทคโนโลยี และผู้ประกอบการ
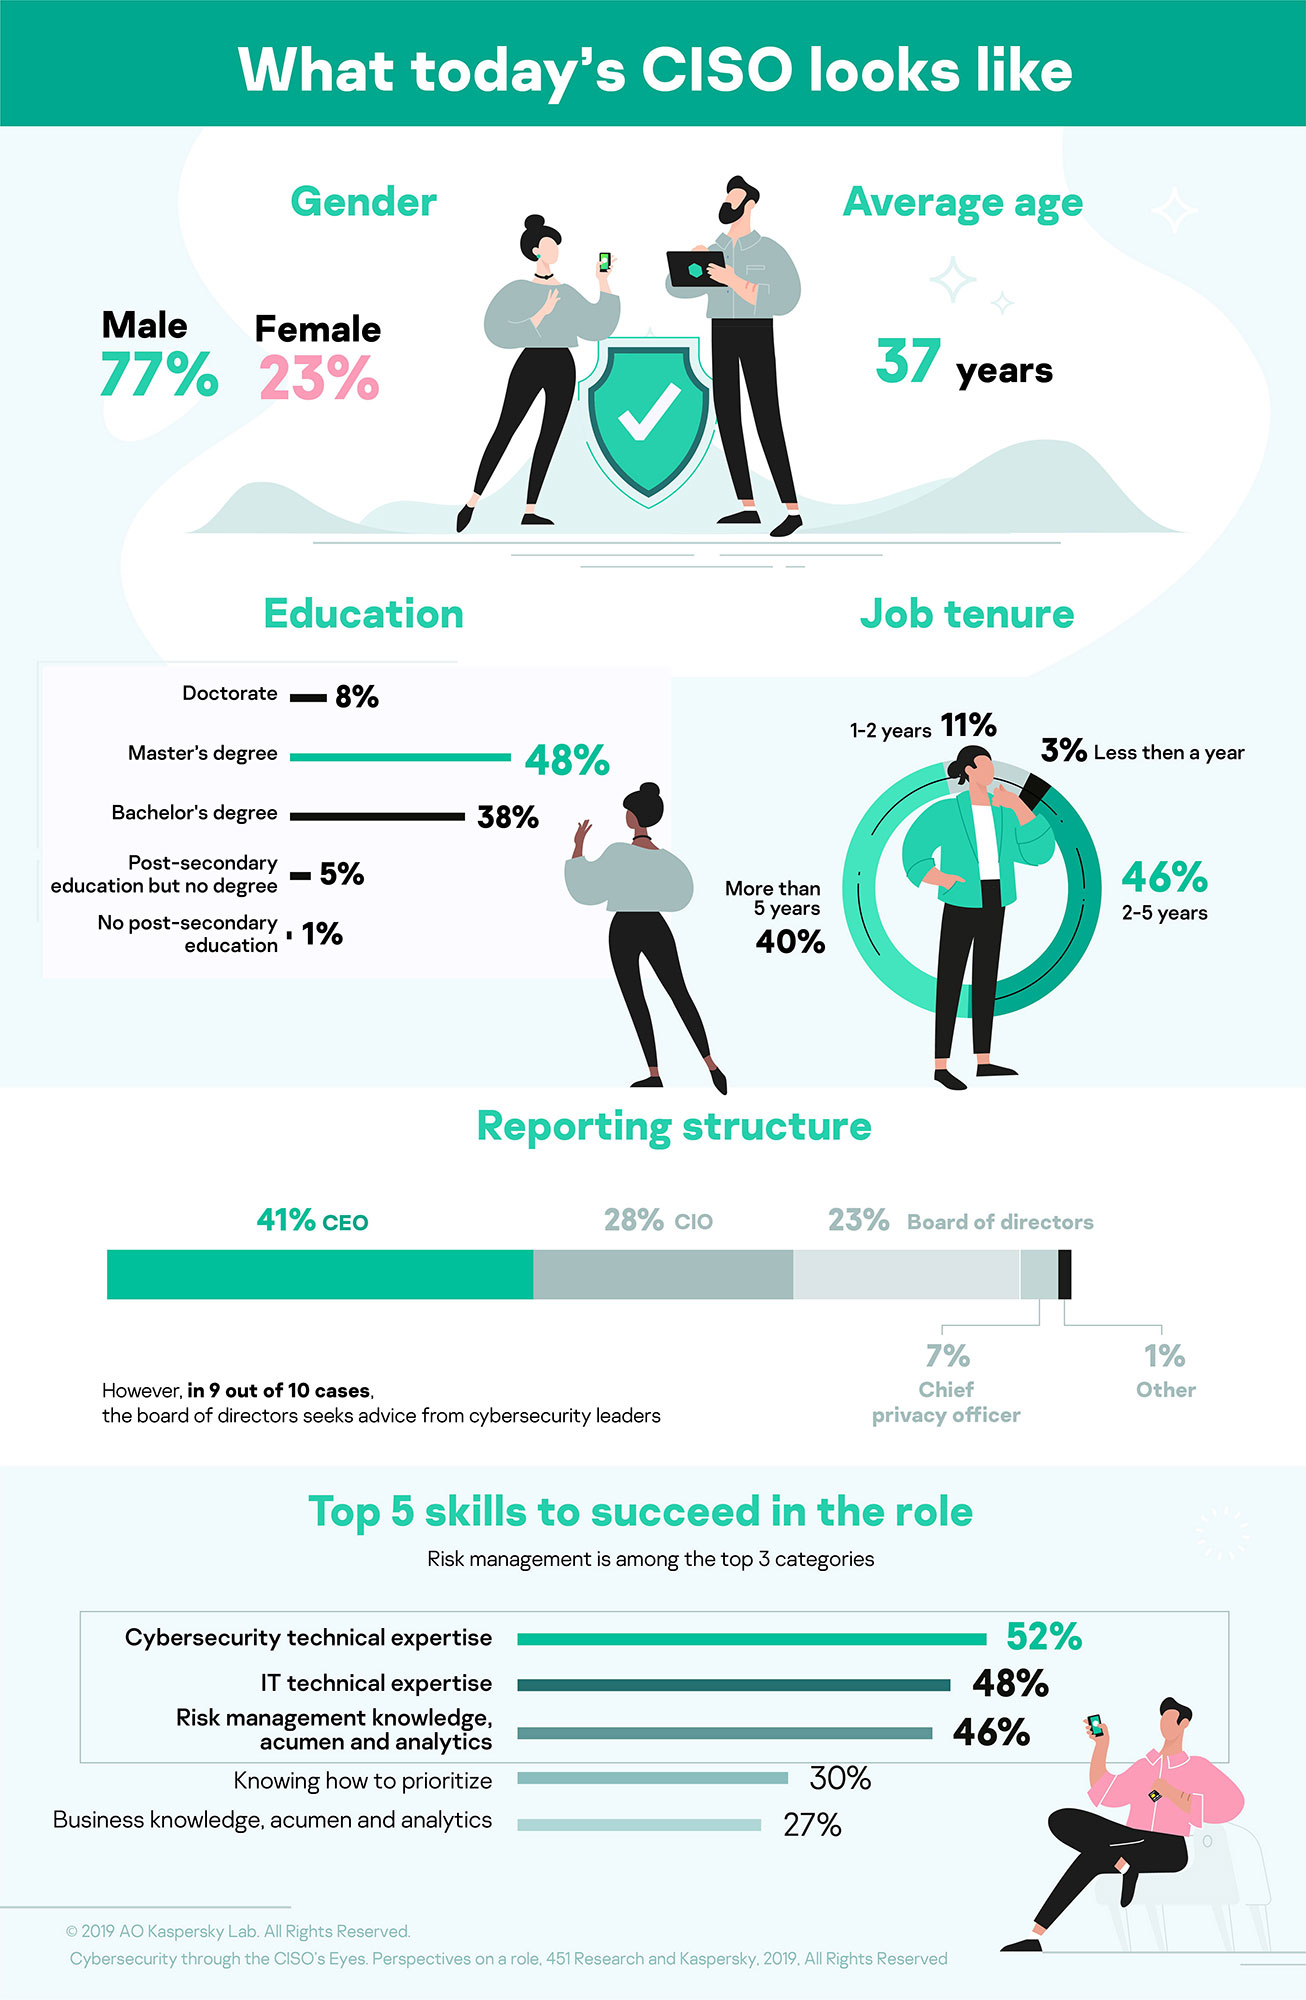
เพราะจากรายงานเรื่อง “Cybersecurity through the CISO’s eyes: Perspectives on a role” พบว่า ในส่วนผู้นำด้านไอทีซีเคียวริตี้ ผู้บริหารชายมีจำนวนมากกว่าหญิง อย่างไรก็ดี ในช่วงสองปีที่ผ่านมา พบว่า ผู้หญิงที่ทำงานตำแหน่งบริหารแผนกไอทีซีเคียวริตี้ มีจำนวนเพิ่มสูงขึ้น ผู้ตอบแบบสอบถามหญิงจำนวน 20% ระบุว่า ได้รับตำแหน่งผู้บริหาร ซึ่งมีอัตราเติบโตเป็นสองเท่าเมื่อเทียบผู้ชาย นี่จึงเป็นบทพิสูจน์ว่า เทรนด์ภัยไซเบอร์ 2563 เราจะได้เห็นผู้หญิงเข้ามามีบทบาทในการป้องกันและปราบปรามอาชญากรไซเบอร์กันมากขึ้น
สำหรับ แคสเปอร์สกี้ เอง ก็ได้เริ่มสร้างชุมชนออนไลน์ ชื่อ “Women in Cybersecurity” เพื่อสนับสนุนความก้าวหน้าทางอาชีพของผู้หญิงในอุตสาหกรรมไซเบอร์ซิเคียวริตี้และสาขาอื่นๆ และยังจับมือกับ Girls in Tech เพื่อสนับสนุน AMPLIFY การแข่งขันเพื่อให้ทุนแก่สตาร์ทอัพที่มีผู้หญิงเป็นผู้ก่อตั้ง
นอกจากนี้ ยังจัดงาน CyberStarts ในสหรัฐอเมริกาและยุโรปอย่างต่อเนื่อง เพื่อช่วยเหลือคนรุ่นใหม่และลดช่องว่างระหว่างเพศในสายงานไซเบอร์ซีเคียวริตี้ด้วย
เรียนรู้จากกรณีศึกษา ภัยไซเบอร์โจมตีไทย พร้อมแนะทางออก
ประเทศไทยเป็นแหล่งท่องเที่ยวยอดนิยมแห่งหนึ่งของโลก มีตัวเลือกมากมายจึงดึงดูดใจทั้งนักท่องเที่ยวและอาชญากรไซเบอร์ในการเลือกเหยื่อโจมตี ภาคส่วนที่อยู่ในความเสี่ยงจึงหนีไม่พ้นผู้ประกอบการท่องเที่ยว โดยเป้าหมายของแคมเปญนี้คือการขโมยข้อมูลบัตรเครดิตให้ได้มากที่สุด
ดิมิทรี่ เบสทุซเชฟ หัวหน้าทีมวิเคราะห์และวิจัย (Global Research and Analysis Team – GReAT) แคสเปอร์สกี้ ภูมิภาคละตินอเมริกา กล่าวว่า
“ขณะที่ยูสเซอร์ต่างกังวลว่าการป้องกันข้อมูลของตนเพียงพอไหม พวกผู้ร้ายไซเบอร์ก็มุ่งไปโจมตีธุรกิจขนาดเล็ก ซึ่งมักไม่ค่อยจะมีความแข็งแกร่งในการป้องกันตัวเองเท่าใดนัก แถมยังมีข้อมูลส่วนตัวอยู่มากมายให้ผู้ร้ายเข้าไปขโมยอีกด้วย ผู้ประกอบการโรงแรมและธุรกิจขนาดเล็กที่ติดต่อกับลูกค้าและมีข้อมูลของลูกค้าอยู่ จึงจำเป็นอย่างยิ่งที่จะต้องเพิ่มความระมัดระวัง และติดตั้งใช้โซลูชั่นเพื่อความปลอดภัยระดับสูงเพื่อกันเหตุการณ์ข้อมูลรั่วไหลที่อาจเกิดขึ้นได้ นอกจากเป็นการทำร้ายลูกค้าแล้ว ยังทำลายชื่อเสียงของโรงแรมและธุรกิจอีกด้วย”
“โดยผู้ร้ายไซเบอร์จึงมักเลือกโรงแรมชื่อดังที่มีลูกค้าเข้าพักจำนวนมาก ยิ่งเลือกโรงแรมหรูหราก็ยิ่งมีโอกาสได้ข้อมูลบัตรเครดิตของลูกค้าฐานะดีประวัติดีอีกด้วย แคสเปอร์สกี้ตรวจพบและยืนยันว่า มีโรงแรมหนึ่งแห่งในไทยที่ได้รับอีเมลโจมตีจริง แต่ยังไม่แน่ชัดว่าเป็นเหยื่อของแคมเปญนี้หรือไม่ อีกทั้งไม่สามารถยืนยันได้ว่ามีโรงแรมอื่นที่ตกเป็นเหยื่อลักษณะนี้อีกหรือไม่ แต่ทั้งหมดนี้ก็มีเหตุผลให้เชื่อได้เช่นกัน”

เพื่อป้องกันไว้ดีกว่าแก้ ทาง แคสเปอร์สกี้ จึงได้ให้คำแนะนำทั้งกับนักท่องเที่ยว ผู้ใช้บัตรเครดิต และผู้ประกอบการท่องเที่ยว ไว้ดังนี้
คำแนะนำเพื่อความปลอดภัยสำหรับนักท่องเที่ยว
- ใช้บัตรเครดิตเสมือนจริง (virtual payment card) ในการจองตั๋ว จองที่พัก หรือทำธุรกรรมผ่านตัวแทนท่องเที่ยว เพราะบัตรจะใช้งานได้เพียงครั้งเดียวเท่านั้น และจะหมดอายุไม่สามารถใช้งานได้อีก
- เมื่อชำระเงินค่าจองหรือเช็คเอ้าท์ที่โรงแรมที่พัก ให้ใช้ virtual wallet เช่น Apple Pay หรือ Google Pay หรือบัตรเครดิตสำรองที่มีการจำกัดวงเงิน
คำแนะนำสำหรับเจ้าของหรือผู้บริหารโรงแรม ควรมีมาตรการเหล่านี้เพื่อความปลอดภัยต่อข้อมูลของลูกค้าผู้เข้าพัก
- ประเมินความเสี่ยงของระบบเครือข่ายที่ใช้งาน และติดตั้งกฎระเบียบในการจัดการข้อมูลของลูกค้า
- ใช้โซลูชั่นเพื่อความปลอดภัยที่ไว้ใจได้ ที่มีฟีเจอร์ป้องกันเมื่อใช้เว็บไซต์และควบคุมจัดการแอปพลิเคชัน อย่างเช่น Kaspersky Endpoint Security for Business ฟีเจอร์การป้องกันเว็บ (Web protection) ช่วยบล็อกการเข้าเว็บไซต์ที่อาจเป็นฟิชชิ่งหรือมีเชื้อมัลแวร์ ขณะที่ฟีเจอร์แอปพลิเคชั่นคอนโทรล (ในโหมด white list) คอยตรวจดูแอปพลิเคชั่นเฉพาะที่อยู่ในรายการเท่านั้นที่สามารถเปิดใช้งานได้บนคอมพิวเตอร์ของโรงแรมได้
- อบรมให้พนักงานมีความรู้ด้านความปลอดภัยไซเบอร์ ให้สามารถระบุสเปียร์ฟิชชิ่ง ระวังตัวเวลาที่ใช้อีเมล เป็นต้น
ที่มา :
- รายงานข่าวเรื่อง “RevengeHotels: cybercrime targeting hotel desks worldwide”
- รายงานข่าวเรื่อง “แคสเปอร์สกี้ หนุน “ผู้หญิง” ก้าวสู่โลกไซเบอร์ซิเคียวริตี้” เผยแพร่ในเว็บไซต์กรุงเทพธุรกิจ (5 พฤศจิกายน 2562)
- รายงานข่าวเรื่อง “เทรนด์ภัยไซเบอร์ปี 2563 ละเมิดข้อมูลส่วนตัว-โจมตีซับซ้อน” เผยแพร่ในเว็บไซต์กรุงเทพธุรกิจ (16 ธันวาคม 2562)
เรียนรู้วิธีป้องกัน ภัยไซเบอร์ เพิ่มเติม คลิกอ่านต่อเลย
ป้องกันการสูญเสีย Data สำคัญให้วายร้ายไซเบอร์ ด้วยบันได 5 ขั้น
องค์กรไทย ยุค 4.0 จะไม่สนใจอะไรก็ได้ แต่จะไม่แคร์ ‘มาตรการรักษาความปลอดภัยไซเบอร์’ ไม่ได้