ในยุคที่ทุกคนพบปะเจอหน้ากันน้อยลง เนื่องจากมาตรการควบคุมการแพร่กระจายของโรคระบาด เราจึงต้องพึ่งพา “โลกออนไลน์” มากขึ้น นี่เป็นอีกหนึ่งตัวแปรที่ทำให้อัตราการเกิด เทรนด์ภัยไซเบอร์ 2021 ซึ่งเป็นภัยคุกคามที่สั่นคลอนความมั่นคงและปลอดภัยทางไซเบอร์ระดับชาติอย่างน่าเป็นห่วง
ด้วยตระหนักในปัญหานี้ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ได้จัดงานแถลงข่าวความร่วมมือกับ บริษัท เทรนด์ไมโคร (ประเทศไทย) จำกัด ใน “โครงการความร่วมมือทางวิชาการเพื่อพัฒนาบุคลากรไซเบอร์” โดยโครงการนี้มีวัตถุประสงค์เพื่อผลักดันให้องค์กร หน่วยงานภาคเอกชน และบุคคลทั่วไป มีความรู้และเข้าใจ พร้อมรับมือกับภัยคุกคามความปลอดภัยไซเบอร์ ได้อย่างมีประสิทธิภาพและเท่าทันต่อเหตุการณ์ เพื่อนำไปสู่ความปลอดภัยในทุกภาคส่วนของประเทศ ผ่านระบบออนไลน์
แต่ก่อนที่จะไปรับรู้ถึงโครงการดีๆ นี้ หลายคนอาจยังไม่ทราบว่า สถานการณ์ของภัยไซเบอร์ ซึ่งเป็นต้นสายปลายเหตุให้ เราต้องพัฒนา บุคลากรรับมือภัยไซเบอร์ มีความเป็นไปอย่างไรบ้างในตอนนี้
9 เทรนด์ภัยไซเบอร์ 2021 ที่ต้องจับตามอง
เมื่อเทคโนโลยีเปลี่ยนไป รูปแบบวิธีการโจมตีก็ต้องเปลี่ยนตาม หากมองย้อนไปตลอดปี 2020 จะพบว่าการโจมตีทางไซเบอร์มีความรุนแรงขึ้น สาเหตุก็เกิดจากการปรับเปลี่ยนรูปแบบการทำงานที่ใช้ระบบไอทีเข้ามามีส่วนช่วยขับเคลื่อนธุรกิจมากขึ้นจึงเปิดช่องทางให้แฮกเกอร์สรรหาวิธีโจมตีด้วยรูปแบบใหม่ๆ
โดยในปี 2021 ที่กำลังจะมาถึงนี้ มีความเป็นไปได้สูงที่ภัยคุกคามเดิมๆ จะถูกนำมาปรับเปลี่ยนเป็นวิธีการใหม่ให้สอดคล้องกับสถานการณ์ในปัจจุบัน ซึ่ง ทีมงาน NT cyfence ของ บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) ได้รวบรวม 9 แนวโน้มความปลอดภัยไซเบอร์ปี 2021 หรือ เทรนด์ภัยไซเบอร์ 2021 ที่ผู้ใช้งานทุกคนควรทราบ ดังนี้
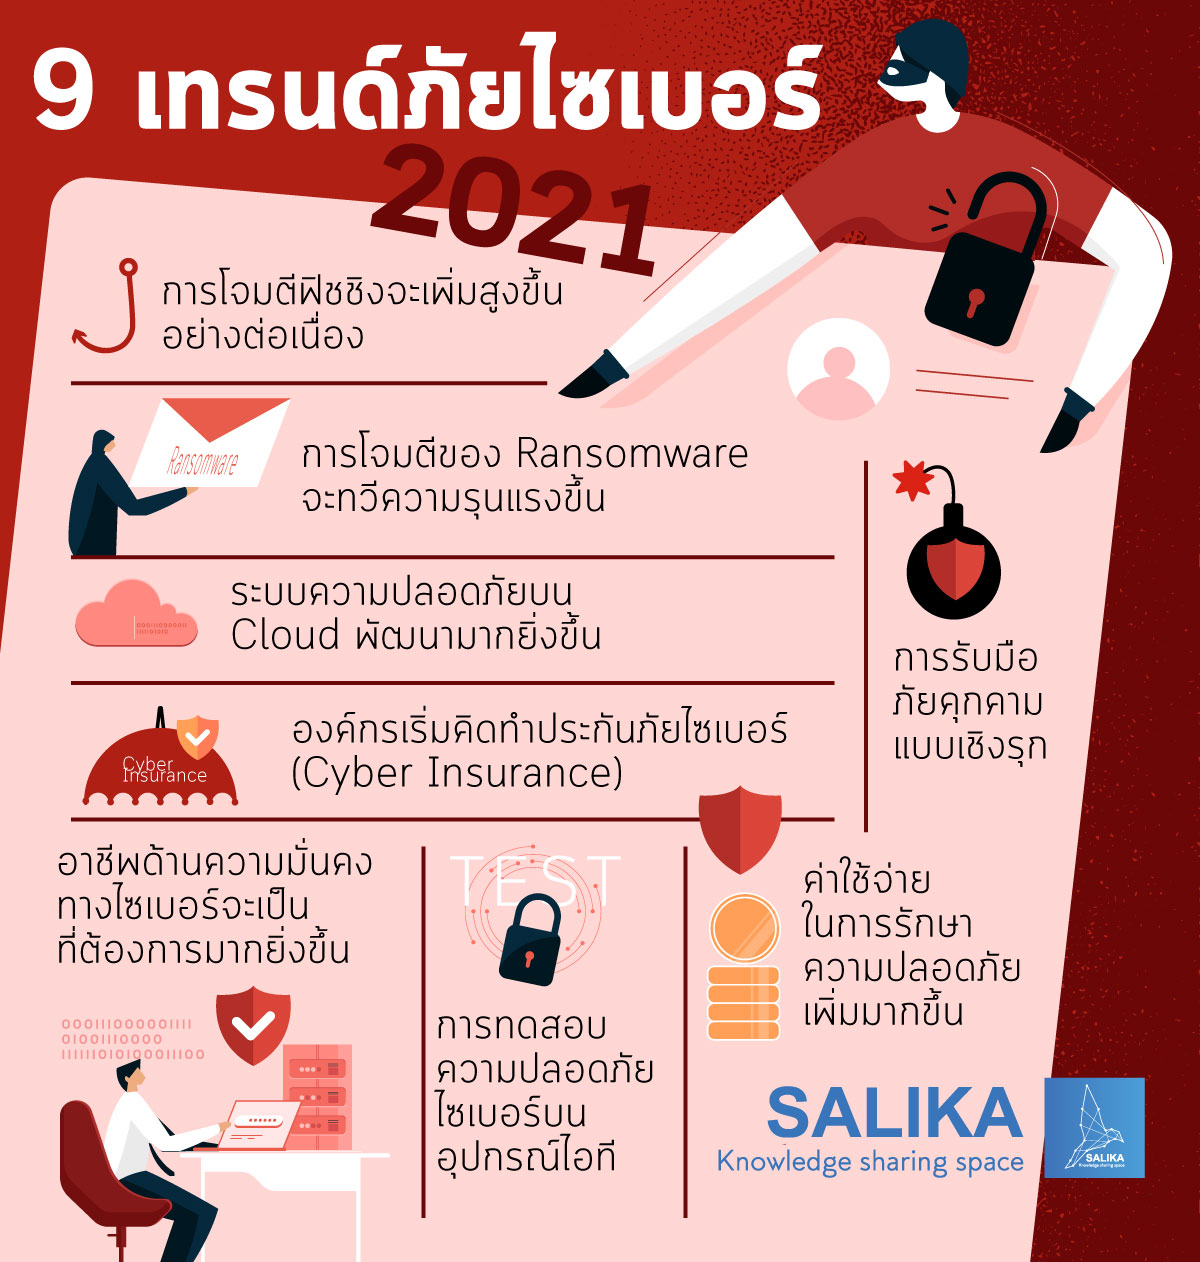
การโจมตีฟิชชิงจะเพิ่มสูงขึ้นอย่างต่อเนื่อง
ในปีหน้าการโจมตีด้วยฟิชชิงมีโอกาสเพิ่มขึ้นสูงอย่างแน่นอน และอาจมีรูปแบบที่แตกต่างไปขึ้นอยู่กับสถานการณ์และช่องทางการโจมตี เช่น ช่องทางอีเมล หรือ การโจมตีฟิชชิงบน Cloud ก็อาจเกิดขึ้นได้ โดยจากรายงาน ของ Microsoft เมื่อวันที่ 16 มิถุนายน 2020 แฮกเกอร์มีความสนใจที่จะโจมตีด้วยฟิชชิงเพราะทำได้ง่าย มีโอกาสประสบความสำเร็จสูง ซึ่งวิธีการมักจะอิงกับสถานการณ์ปัจจุบัน หรือข่าวสารในช่วงเวลานั้น ๆ ตัวอย่างเช่น ในช่วงการแพร่ระบาด COVID-19 แฮกเกอร์ใช้วิธีแอบอ้างการติดตามยอดผู้เสียชีวิต ยอดผู้ติดเชื้อ เพื่อหลอกล่อให้เหยื่อหลงกล
ข้อมูลส่วนบุคคลยังตกเป็นเป้าหมายหลัก
การละเมิดความเป็นส่วนตัวของข้อมูล คือเป้าหมายหลักในการเกิดภัยคุกคามต่าง ๆ ซึ่งมักจะเป็นการขโมยข้อมูลส่วนบุคคลเพื่อนำไปใช้ในทางที่ผิดกฏหมาย หรือใช้ล่อลวงผู้อื่น ดังต่อไปนี้
องค์กรต่าง ๆ ต้องแจ้งให้ทราบหากมีการละเมิดข้อมูลส่วนตัวของพนักงาน ภายในเวลาที่กำหนด
ผู้ใช้งานจะต้องเลือกตัวเลือกที่ห้ามไม่ให้แบ่งปันข้อมูลส่วนตัว
เมื่อต้องเข้าถึงข้อมูลส่วนตัวควรใช้รหัสผ่านเพื่อการเข้าถึงเท่านั้น
การโจมตีของ Ransomware จะทวีความรุนแรงขึ้น
แม้ในปี 2020 จะพบการโจมตี Ransomware พอสมควรแล้วแต่ยังมีแนวโน้มว่าในปี 2021 จะทวีความรุนแรงมากขึ้น ถึงแม้จะมีระบบรักษาความปลอดภัยที่ดีแล้ว ก็อาจตกเป็นเหยื่อ Ransomware ได้อยู่ดี และจากผลสำรวจของบริษัท Veritas Technologies ผู้ให้บริการซอฟต์แวร์ด้านความปลอดภัยไอทีพบว่ายังมีบริษัทกว่า 46% ที่ยอมจ่ายเงินค่าไถ่หากถูกโจมตี
องค์กรเริ่มคิดทำประกันภัยไซเบอร์ (Cyber Insurance)
นอกจากการป้องกันการโจมตีจากทางไซเบอร์ การมีประกันภัยความเสี่ยงภัยไซเบอร์ก็มีความสำคัญ การทำประกันจะช่วยให้ธุรกิจลดความเสี่ยงทางด้านการเงินจากการโจมตี และ NT cyfence ก็ขอแนะนำการทำประกันภัยความเสี่ยงภัยไซเบอร์ด้วยเช่นกัน เพราะจะช่วยลดภาระค่าใช้จ่ายที่อาจเกิดขึ้นได้ ไม่ว่าจะเป็นการถูก Ransomware โจมตี หรือโดนเรียกค่าไถ่ข้อมูล รวมไปถึงการถูกแฮกเกอร์เจาะระบบเข้ามาขโมยข้อมูลอีกด้วย
การรับมือภัยคุกคามแบบเชิงรุก
การรับมือภัยคุกคามเชิงรุก จะกลายเป็นสิ่งทุกบริษัทสนใจและให้ความสำคัญมากขึ้น เนื่องจากจะช่วยแก้ต้นตอสาเหตุก่อนเกิดภัยคุกคามได้ทันที ไม่ต้องรอให้เกิดความเสียหายก่อน โดยจะเป็นการนำระบบ Machine learning / Machine learning (AI/ML) มาช่วยวิเคราะห์รูปแบบภัยคุกคาม และหาวิธีแก้ไขก่อนจะเกิดเหตุการณ์ดังกล่าว
สำหรับ Machine learning เป็นส่วนหนึ่งของปัญญาประดิษฐ์ (AI) ที่ช่วยให้ระบบสามารถเรียนรู้ และปรับปรุงจากประสบการณ์ได้โดยอัตโนมัติโดยไม่ต้องตั้งโปรแกรมไว้ ซึ่ง Machine learning มุ่งเน้นไปที่การพัฒนาโปรแกรมคอมพิวเตอร์ที่สามารถเข้าถึงข้อมูลเชิงลึกได้ อีกทั้ง AI / ML ยังสามารถช่วยลดต้นทุนของการป้องกันการละเมิดข้อมูลได้อีกด้วย
อาชีพด้านความมั่นคงทางไซเบอร์จะเป็นที่ต้องการมากยิ่งขึ้น
หลาย ๆ องค์กร ยังคงขาดผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ เนื่องจากมีสถาบันสอนน้อย ไม่เพียงพอต่อสายงาน สิ่งนี้เองที่ทำให้ปี 2021 อาจมีสถาบัน คอร์สเรียนด้านความปลอดภัยทางไซเบอร์เพิ่มมากขึ้น เพื่อให้เพียงพอต่อความต้องการของตลาด
สำหรับใครที่กำลังมองหาคอร์สเรียนเพื่อเพิ่ม Awareness ให้แก่บุคคลทั่วไป หรือ เพิ่มความรู้ด้านเทคนิคให้แก่เจ้าหน้าที่ไอทีโดยเฉพาะ NT cyfence มีหลักสูตร Cyber security จากสถาบัน CAT digital Academy
ระบบความปลอดภัยบน Cloud พัฒนามากยิ่งขึ้น
ในปี 2021 คงจะเริ่มเห็นการรักษาความปลอดภัยของบน Cloud ขององค์กรมีตั้งแต่พื้นฐานไปจนถึงการพัฒนาขั้นสูงสุดและมีการพัฒนาแก้ไขอย่างต่อเนื่อง เพราะมีงานวิจัยพบว่าการจัดเก็บข้อมูลบน Cloud โดยที่ไม่ถูกต้องนั้นจะก่อให้เกิดการรั่วไหลมากถึง 2,000 ครั้ง อีกทั้งยังมีแนวโน้มที่ทุกองค์กรจะวางแผนจะขยายฐานข้อมูลดิจิทัลจะมุ่งเน้นไปที่ระบบ Cloud มากขึ้น แสดงให้เห็นว่าความปลอดภัยบน Cloud เป็นเรื่องสำคัญ
การทดสอบความปลอดภัยไซเบอร์บนอุปกรณ์ไอที
นโยบายในการนำอุปกรณ์ส่วนตัวมาใช้ในองค์กร (BYOD) ในปี 2020 พิสูจน์ให้เห็นว่าองค์กรที่มีการควบคุมความปลอดภัยที่ดีในการนำเอาอุปกรณ์ของพนักงานมาใช้ในสำนักงานนั้น จะทำให้พร้อมที่จะให้พนักงานทำงานแบบ work from home ซึ่งคาดการณ์ว่าจะมีมากขึ้นในปี 2021 ที่จะถึงนี้ นักวิเคราะห์เชื่อว่าการทดสอบความปลอดภัยจะเติบโตขึ้นกว่า 22.3% ระหว่างปี 2020 – 2025 องค์กรจำเป็นต้องพัฒนาการรักษาความปลอดภัยทางไซเบอร์โดยการเสริมระบบอัตโนมัติสำหรับข้อมูลเชิงลึกแบบเรียลไทม์เข้าไปด้วย เพื่อทำให้การตรวจสอบสามารถทำได้อย่างต่อเนื่อง
ค่าใช้จ่ายในการรักษาความปลอดภัยเพิ่มมากขึ้น
ผู้เชี่ยวชาญด้านความปลอดภัยด้านไอทีอาจกังวลว่าพนักงานที่ทำงานแบบ work from home จะละเมิดนโยบายโดยไม่ตั้งใจ แต่จากการสำรวจพบว่าพนักงานที่ยัง work from home จำนวนมากไม่คุ้นชินกับแนวทางปฏิบัติด้านความปลอดภัยซึ่งอาจทำให้ระบบ และข้อมูลที่เป็นความลับขององค์กรถูกเปิดเผยโดยไม่ได้ตั้งใจ ดังนั้นการฝึกอบรมผู้ใช้งานให้มีประสิทธิภาพมากขึ้นจะช่วยให้องค์กรลดความเสี่ยงด้านภัยไซเบอร์ที่น้อยลง อีกทั้งยังเป็นการรักษาความปลอดภัยที่ดีที่สุดอีกด้วย
เทรนด์ไมโคร จับมือ สกมช. เปิดโมเดลปั้น บุคลากรรับมือภัยไซเบอร์ สร้างเกราะป้องกันให้คนไทย
1 ใน 9 เทรนด์ภัยไซเบอร์ปี 2021 ที่กล่าวมาข้างต้น คือ อาชีพด้านความมั่นคงทางไซเบอร์จะเป็นที่ต้องการมากยิ่งขึ้น ด้วยเหตุนี้ “โครงการความร่วมมือทางวิชาการเพื่อพัฒนาบุคลากรไซเบอร์” ที่จัดขึ้น โดย เทรนด์ไมโคร และ สกมช. จึงสามารถตอบโจทย์แนวโน้มความปลอดภัยไซเบอร์ในปีนี้ได้พอดี
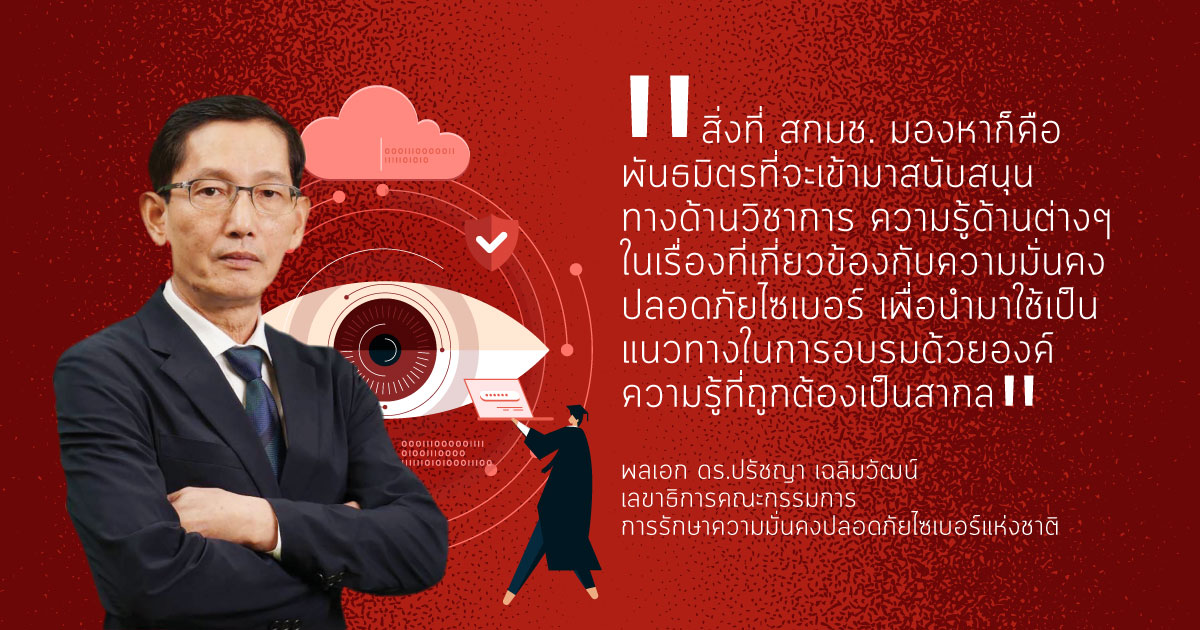
พลเอก ดร.ปรัชญา เฉลิมวัฒน์ เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กล่าวว่า
“สกมช. มุ่งเน้นในเรื่องของการฝึกอบรมความรู้ทางด้านความมั่นคงปลอดภัยไซเบอร์ระดับชาติ ภายใต้โครงการ Thailand National Cyber Academy ในการสร้างบุคคลากรที่มีความรู้ความเข้าใจตั้งแต่ระดับพื้นฐาน ไปจนถึงระดับผู้ฝึกสอนและผู้บริหารในองค์กรทั้งภาครัฐและเอกชน ที่จะสามารถรับมือและเข้าใจกับสถานการณ์เมื่อเกิดการโจมตีทางไซเบอร์ พร้อมทั้งเอาตัวรอดจากการโจมตีที่เกิดขึ้นอย่างถูกวิธี”
“ที่ผ่านมา สิ่งที่ สกมช. มองหา คือ พันธมิตรที่จะเข้ามาสนับสนุนทางด้านวิชาการ ความรู้ด้านต่างๆ ในเรื่องที่เกี่ยวข้องกับความมั่นคงปลอดภัยไซเบอร์ เพื่อนำมาใช้เป็นแนวทางในการอบรมด้วยองค์ความรู้ที่ถูกต้องเป็นสากล รวมถึงความรู้ใหม่ๆ ที่เกิดขึ้นจากการรับมือกับภัยคุกคามใหม่ๆ ที่เกิดขึ้นทั่วโลก ที่จะทำให้ผู้เข้าอบรมสามารถเรียนรู้ได้เท่าทันต่อสถานการณ์ภัยคุกคามทางไซเบอร์ในโลกปัจจุบัน”
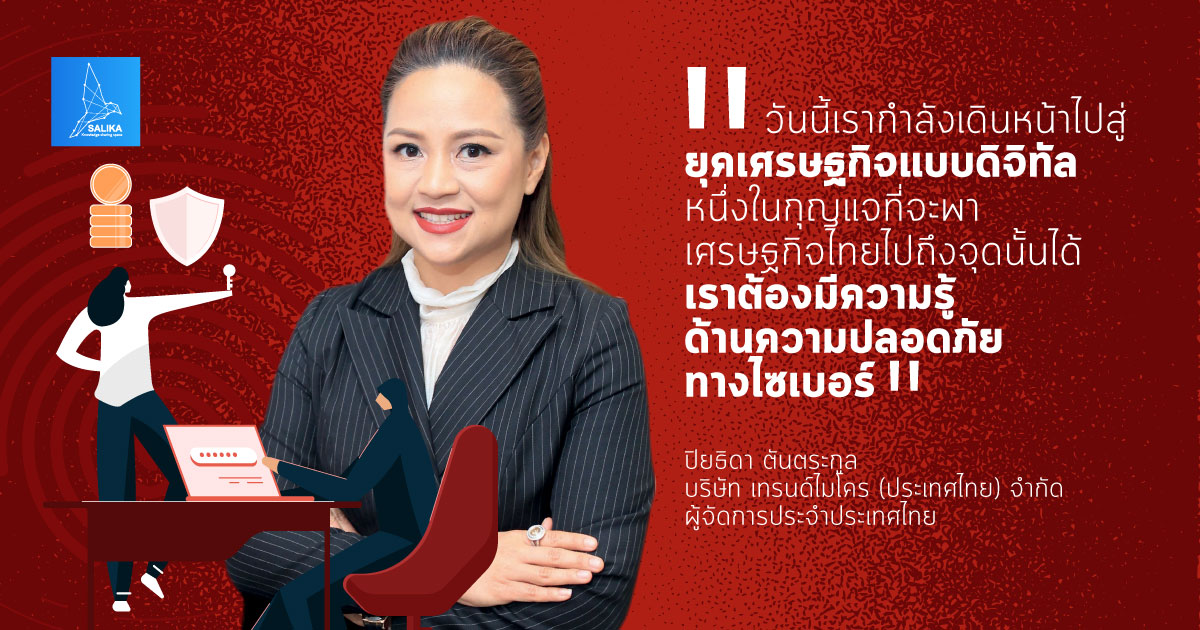
ด้าน ปิยธิดา ตันตระกูล ผู้จัดการประจำประเทศไทย บริษัท เทรนด์ไมโคร (ประเทศไทย) จำกัด กล่าวว่า
“ทาง เทรนด์ไมโคร ในฐานะบริษัทผู้นำด้านระบบป้องกันภัยไซเบอร์ระดับโลก และโดยเฉพาะอย่างยิ่ง บริษัท เทรนด์ไมโคร (ประเทศไทย) จำกัด ได้ดำเนินธุรกิจอยู่ในประเทศไทยมายาวนาน จนเข้าใจอย่างลึกซึ้งถึงบริบทด้านภัยคุกคามที่เกิดขึ้น อีกทั้งยังมีความเชี่ยวชาญ มีเครื่องมือและบุคลากรที่พร้อมให้การสนับสนุนในเรื่องดังกล่าว”
“เราจึงจัดโครงการฯนี้ร่วมกับ สกมช. โดยความร่วมมือในครั้งนี้ นับเป็นเกียรติอย่างยิ่ง เพราะทางบริษัทฯเล็งเห็นถึงประโยชน์สูงสุดในการถ่ายทอดความรู้เหล่านั้น เพื่อเป็นการพัฒนาและสร้างบุคลากรรุ่นใหม่ๆ ตั้งแต่ความรู้ในระดับพื้นฐานที่ถูกต้อง และสามารถพัฒนาไปจนถึงเจ้าหน้าที่ที่มีความเชี่ยวชาญในการดูแลปัญหาด้านความมั่นคงปลอดภัยไซเบอร์ในอนาคตต่อไป”
“เพราะวันนี้เรากำลังเดินหน้าไปสู่ยุคเศรษฐกิจแบบดิจิทัล หนึ่งในกุญแจที่จะพาเศรษฐกิจไทยไปถึงจุดนั้นได้เราต้องมีความรู้ด้านความปลอดภัยไซเบอร์และสามารถเข้าใจและแก้ไขเบื้องต้นเมื่อเกิดการโจมตีได้”
สำหรับเนื้อหา สามารถแบ่งออกได้ 3 หลักสูตร ต่อไปนี้
หลักสูตร Build a Strong Security Awareness Program (สำหรับเจ้าหน้าที่ทั่วไป 3 ชั่วโมง และ สำหรับสร้างผู้ฝึกสอน 2 ชั่วโมง) เป็นหลักสูตรพื้นฐานสำหรับเจ้าหน้าที่ในทุกระดับ
หลักสูตร Next Gen Information Security Leaders (1 ชั่วโมง) เป็นหลักสูตรสำหรับผู้บริหาร เพื่อสร้างความตระหนักรู้ในบทบาทของผู้บริหารงานที่เกี่ยวข้องกับไซเบอร์ในยุคปัจจุบัน
หลักสูตร Cyber Security Capability Skill Building 5 วัน เป็นหลักสูตรสำหรับผู้ปฏิบัติงานเฉพาะทางด้านความมั่นคงปลอดภัยไซเบอร์ เพื่อสร้างผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ที่มีความเข้าใจผลกระทบของภัยคุกคามไซเบอร์ในองค์กร
สุดท้าย พลเอก ดร. ปรัชญา กล่าวเสริมว่า “การมีเทรนด์ไมโคร เข้ามาเป็นพันธมิตรในการสนับสนุนทางวิชาการ ถือเป็นโอกาสอันดีสำหรับประเทศไทย ในการพัฒนาองค์ความรู้พื้นฐานทางด้านความมั่นคงปลอดภัยไซเบอร์ให้กับบุคคลากรทั้งในหน่วยงานของรัฐและเอกชน รวมถึงการสร้างความรู้ในระดับมาตรฐานสากลรวมถึงได้รับทราบถึงแนวโน้มและความเคลื่อนไหวที่เกิดขึ้นในต่างประเทศ เพื่อได้เรียนรู้และเข้าใจในความเสี่ยง ที่อาจจะเกิดขึ้นกับตัวเองและภายในองค์กร พร้อมทั้งสามารถเตรียมตั้งรับและแก้ไขสถานการณ์อย่างถูกวิธี”
ยังมีแนวทางป้องกัน ภัยไซเบอร์ ให้ได้อัปเดตกันต่อ
5 วิธีป้องกันภัยไซเบอร์ (ระลอกใหม่) และการปรับตัวรับ PDPA ที่จะบังคับใช้ในอีก 5 เดือนข้างหน้า
เตรียมรับมือ ‘เทรนด์ภัยไซเบอร์ 2563’ เน้นการโจมตีแบบมีเป้าหมาย ซับซ้อน พุ่งเป้าข้อมูลส่วนตัวมากขึ้น
องค์กรไทย ยุค 4.0 จะไม่สนใจอะไรก็ได้ แต่จะไม่แคร์ ‘มาตรการรักษาความปลอดภัยไซเบอร์’ ไม่ได้